Révolutionnez la gestiondes identités et des accès
Une plateforme IAM de pointe qui priorise le risque d’affaires, assure la conformité et accroît l’efficacité. Couvrez plus de 95 % des modèles de permissions et automatisez 85 % des demandes d’accès.
Conforme SOC-2 Type II, LPRPDE et RGPD
Les défis d’une GIA sous-optimale
Des processus de gestion des identités et des accès manuels et inefficaces exposent les organisations à des risques importants.
Fuites de données
Des permissions excessives mènent à des fuites coûteuses, comme chez Equifax et Capital One.
Fraude et conformité
Une séparation des tâches (SoD) faible et des permissions résiduelles accroissent le risque de fraude.
Audits coûteux
Les processus manuels allongent les audits et laissent des déficiences persistantes.
Expérience utilisateur dégradée
L’attribution manuelle et lente des accès frustre les employés et nuit à la productivité.
“La quasi-totalité des cyberattaques majeures de ces dernières années découle d’une incapacité à contrôler les accès privilégiés”
La gestion des identités et des accès, adaptée à vos risques d’affaires
La pierre angulaire d’un programme de cybersécurité solide est une gestion des identités et des accès efficace et complète.
Cycle de vie des identités automatisé
Gestion automatisée de l’identité et des accès des employés sur tout le cycle de vie — arrivée, mutation, départ — afin que les habilitations suivent l’organisation à mesure qu’elle change.
- Les arrivées sont approvisionnées depuis le dossier RH, pas depuis un billet.
- Les mutations sont réévaluées, afin que les permissions ne s’accumulent pas.
- Les départs sont désapprovisionnés dans toutes les applications connectées.
Demande d’accès en libre-service
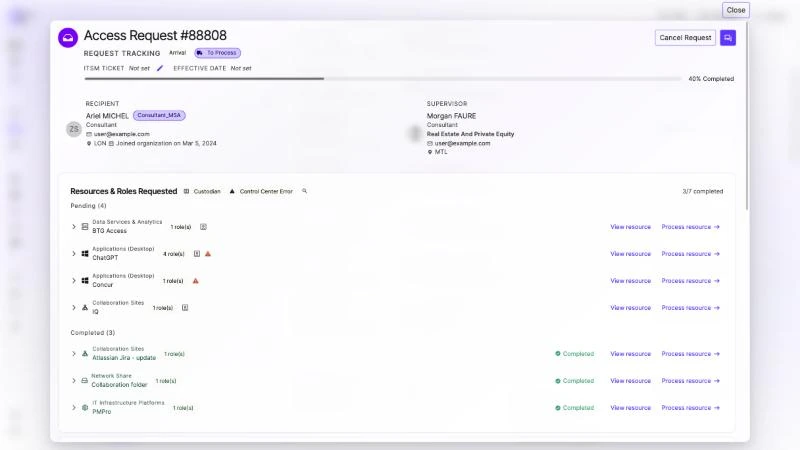
Demandes d’accès en libre-service sur l’ensemble des applications et des ressources, avec des flux d’autorisation configurables qui acheminent chaque demande vers les personnes réellement en mesure de la juger.
- Un seul catalogue couvrant chaque application et ressource connectée.
- Flux d’autorisation configurés par application et par niveau de risque.
- Piste d’audit complète et gestion des SLA sur chaque demande.
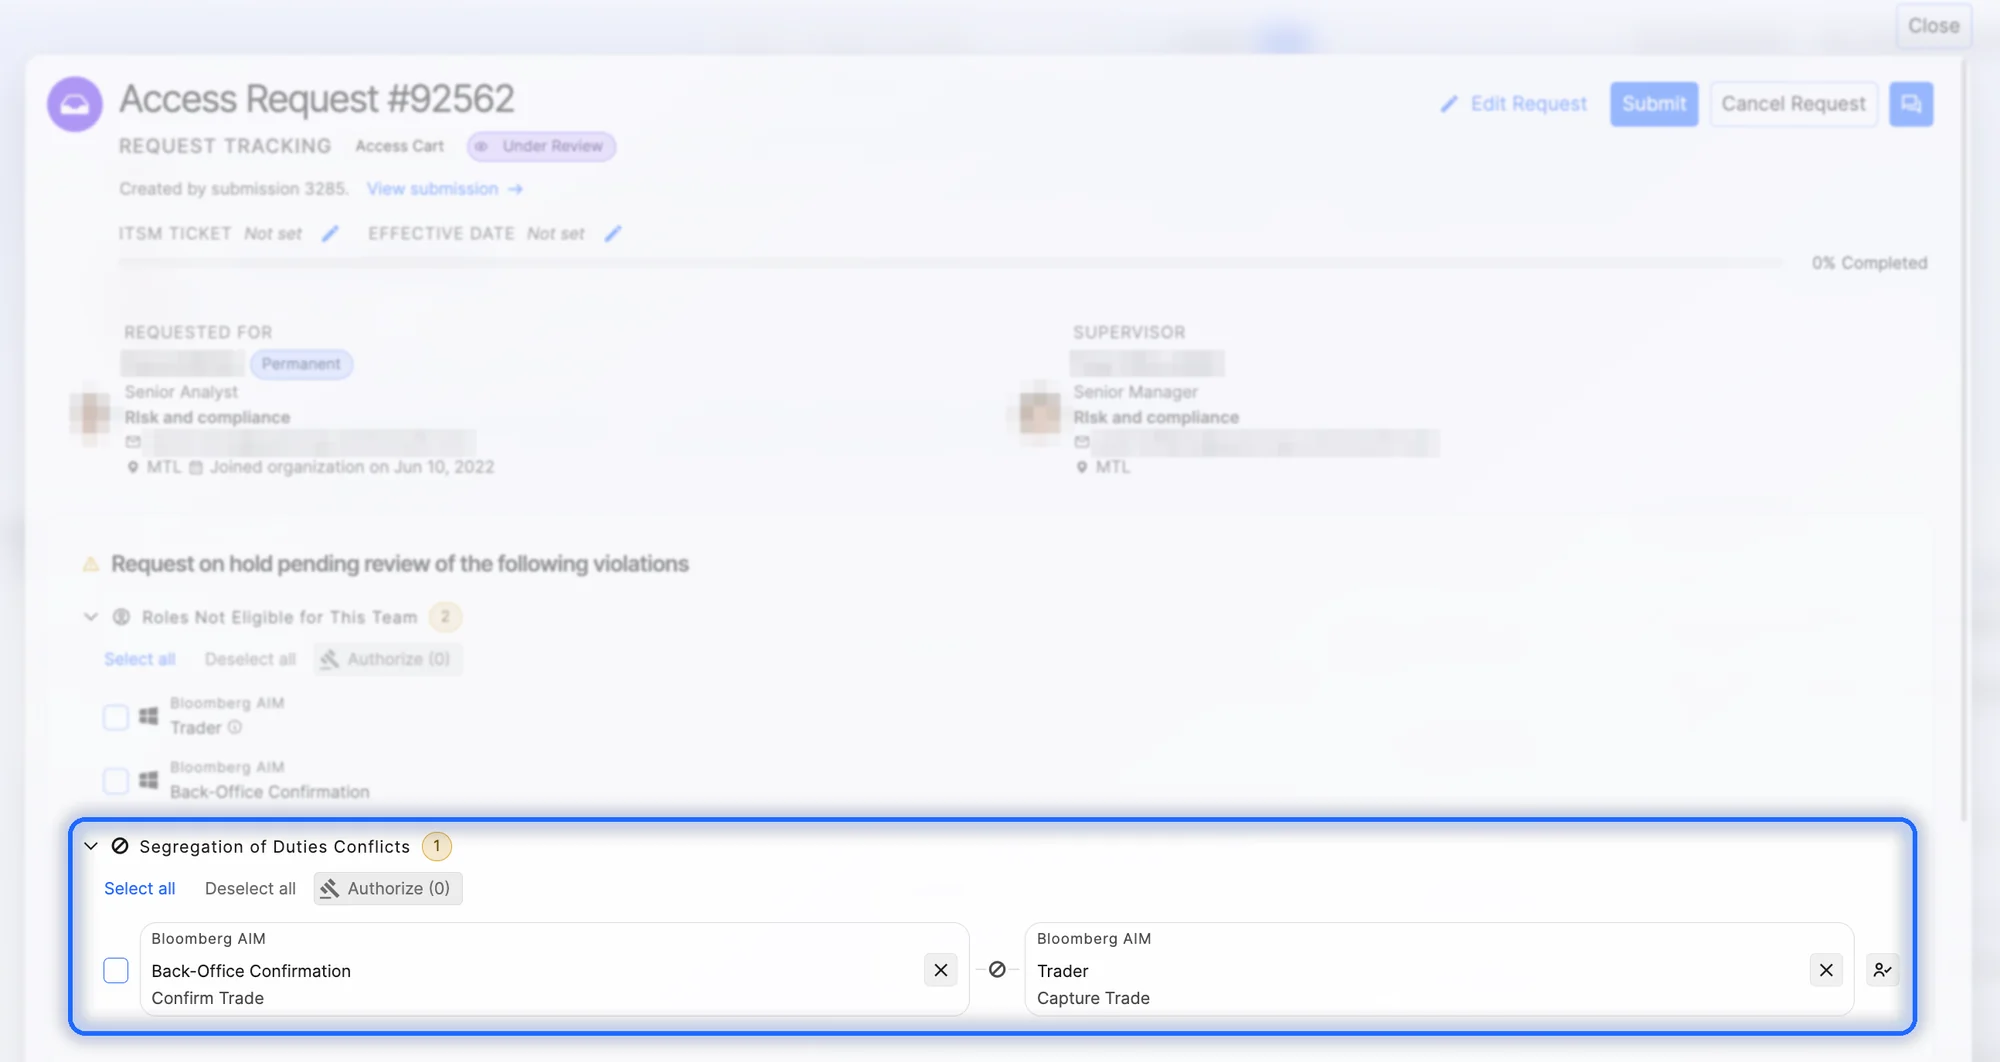
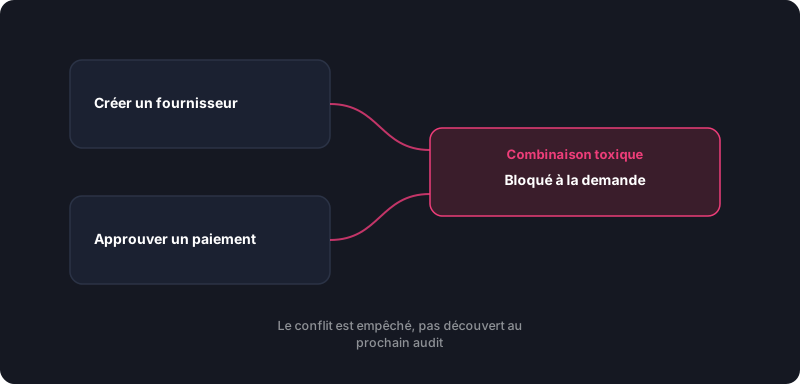
Détection automatique des combinaisons toxiques
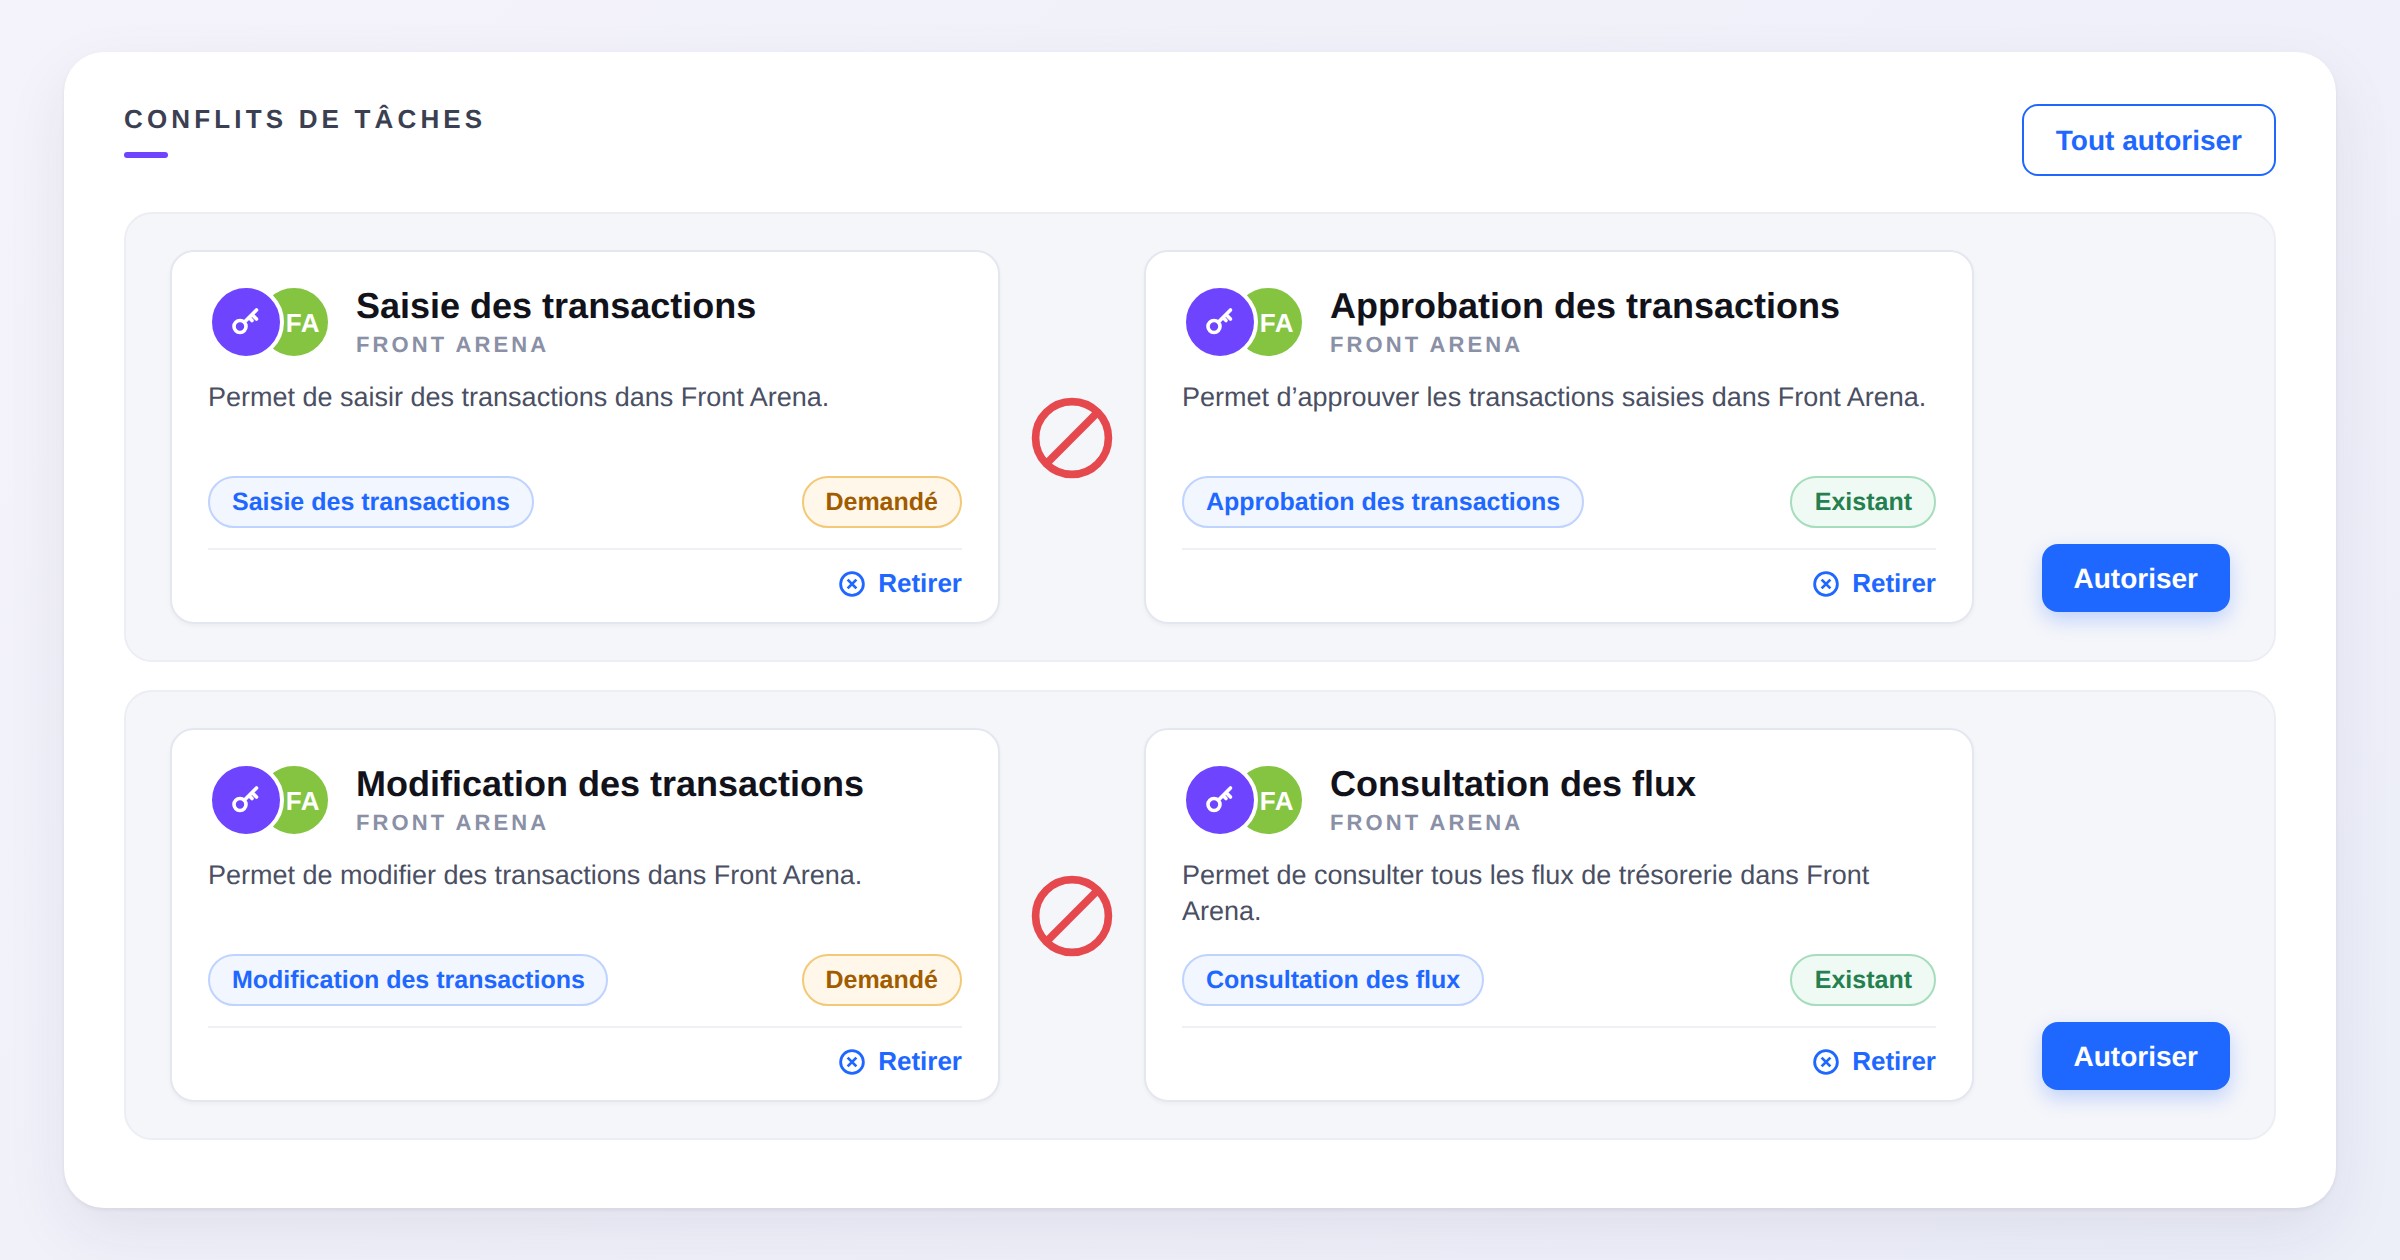
Détection automatique des combinaisons d’accès toxiques : un conflit de séparation des tâches est bloqué au moment de la demande plutôt que découvert au prochain audit.
- Les conflits sont évalués avant l’octroi de l’accès, et non après.
- Les paires toxiques existantes sont mises au jour sur la population actuelle.
- Les permissions résiduelles issues des mutations sont éliminées systématiquement.
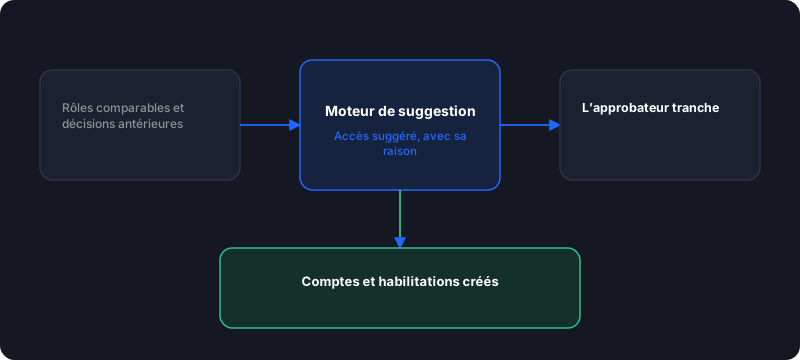
Moteur de suggestion d’accès
Un moteur de suggestion d’accès et l’approvisionnement automatisé des comptes et des habilitations, afin que le cas courant se règle sans intervention humaine.
- Des suggestions tirées des rôles comparables et des décisions antérieures.
- Approvisionnement automatisé des comptes et des accès à l’approbation.
- L’approbateur voit pourquoi une demande a été suggérée avant de trancher.
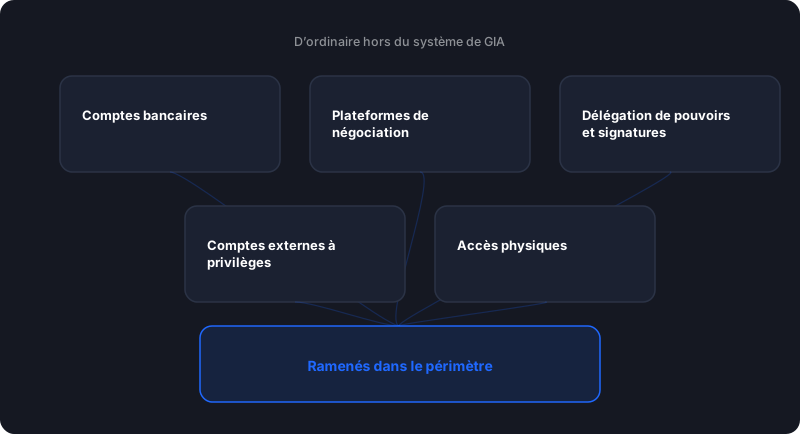
Accès financiers et externes
Gestion des accès aux comptes bancaires, aux plateformes de négociation externes et de la délégation de pouvoirs et de signatures — ces accès à forte conséquence qui échappent d’ordinaire complètement au système de GIA.
- Comptes bancaires et plateformes de négociation externes ramenés dans le périmètre.
- Délégation de pouvoirs et de signatures suivie comme une habilitation.
- Comptes externes à privilèges élevés, et accès physiques.
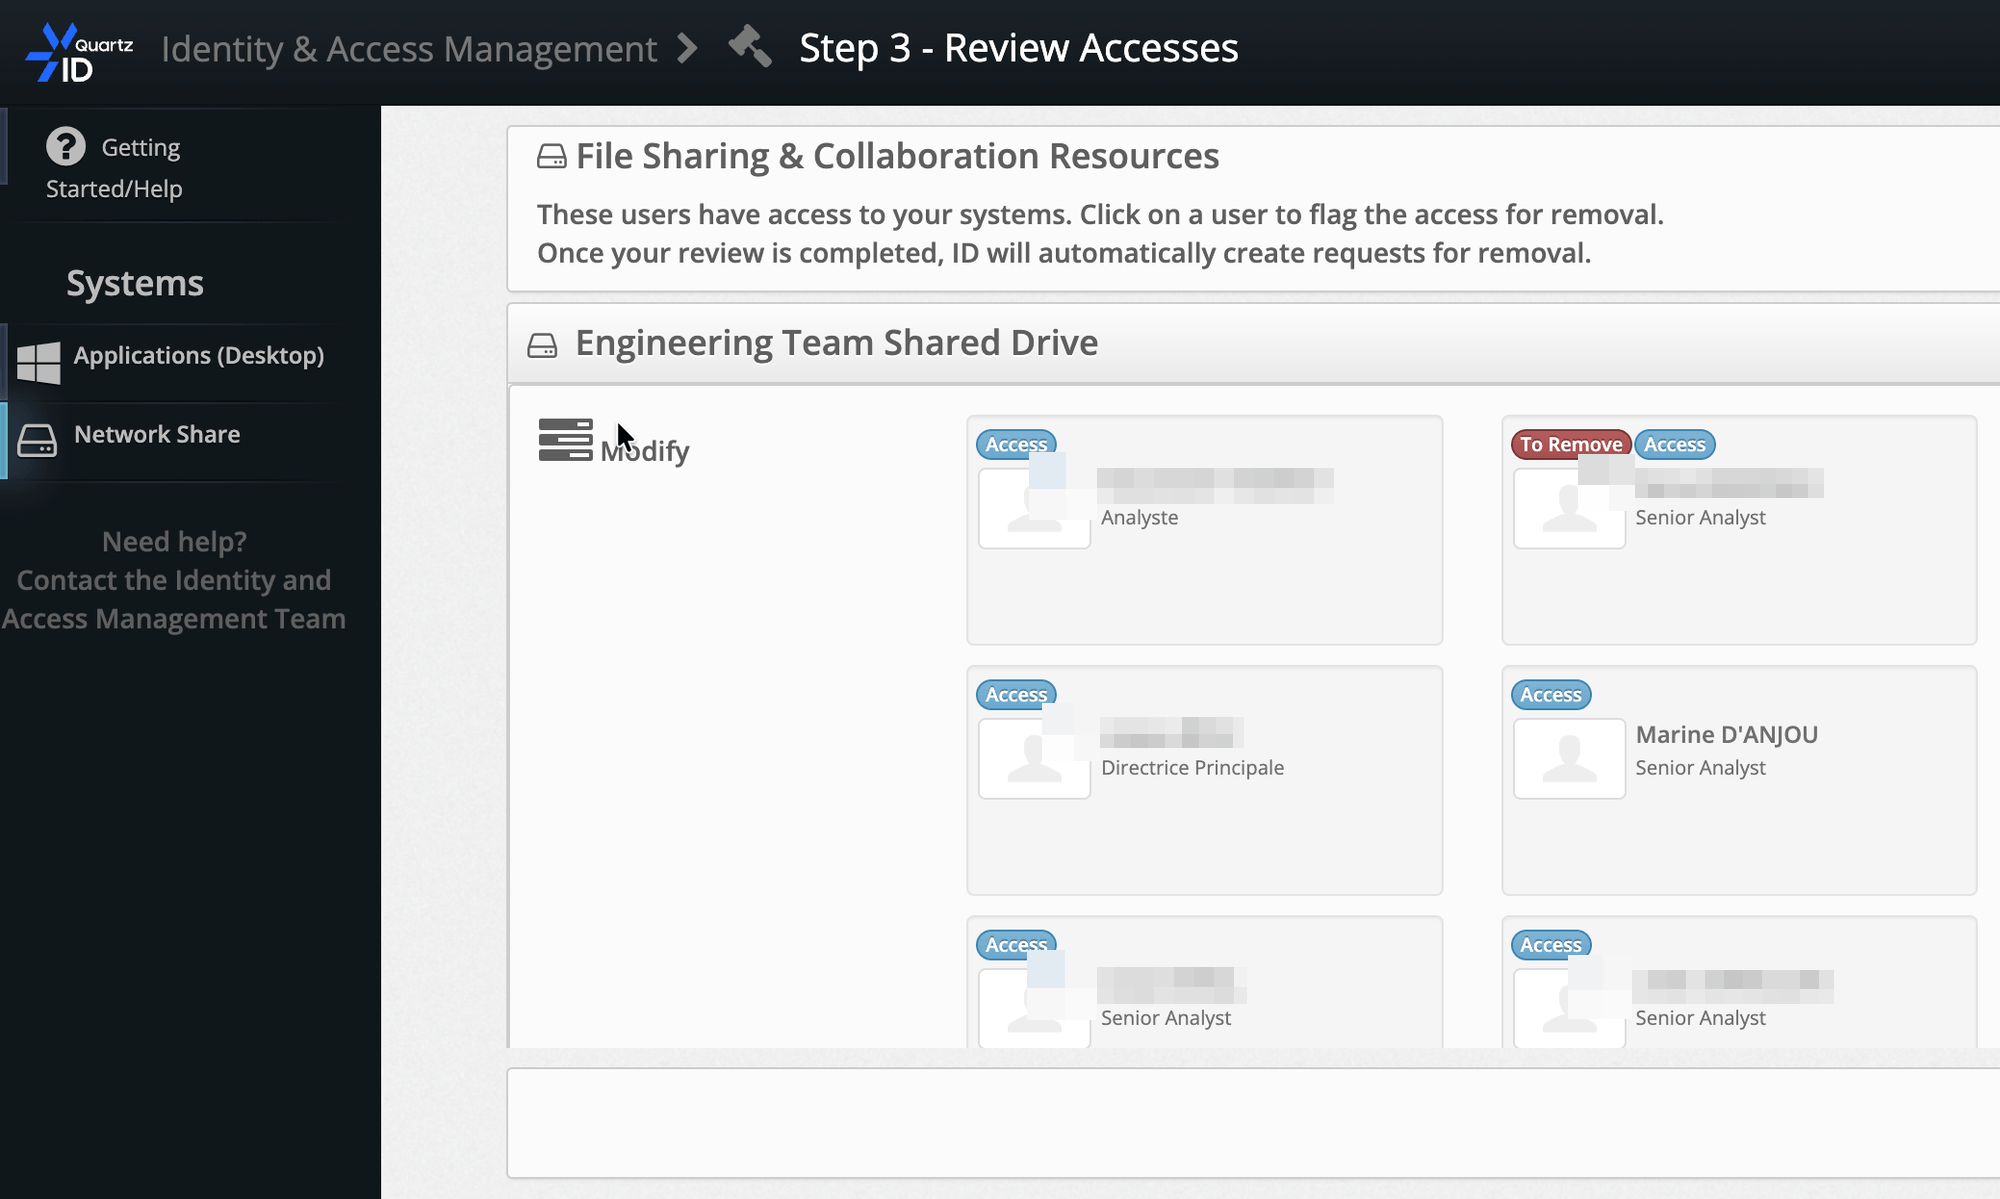
Revues périodiques des accès
Revues périodiques des habilitations avec reporting consolidé, piste d’audit complète et gestion des SLA : une campagne de revue produit des preuves plutôt qu’un tableur.
- Des campagnes cadrées par application, par population ou par risque.
- Un reporting consolidé sur l’ensemble des campagnes.
- Une piste d’audit complète conservée comme preuve.
Séparation des tâches
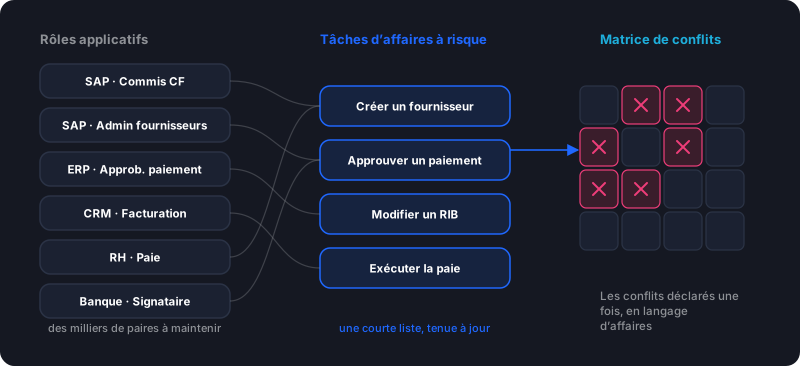
Rattachez les rôles à des tâches d’affaires, pas les uns aux autres
C’est sur la maintenance des paires de permissions toxiques que la plupart des programmes de GIA s’enlisent : des milliers de paires réparties sur des milliers d’applications doivent être analysées et signalées rôle applicatif par rôle applicatif. C’est rarement soutenable, et tant que ce n’est pas fait, une plateforme ne peut ni bloquer ni détecter un conflit de séparation des tâches de façon fiable.
- Une courte liste de tâches d’affaires à risqueLes clients rattachent les rôles applicatifs à un ensemble configurable de tâches d’affaires, plutôt qu’à tous les autres rôles.
- Les conflits déclarés une fois, en langage d’affairesUn nombre limité de paires de tâches compréhensibles est signalé dans une matrice de conflits, et chaque rôle qui s’y rattache hérite de la règle.
- Remplacer une application cesse d’être une réanalyseRattachez les rôles de la nouvelle application aux tâches qu’ils permettent et ils sont automatiquement signalés face à tous les rôles en conflit — ce qui épargne d’innombrables heures d’analyse et de configuration.
Contrôle continu
Vos règles et processus appliqués systématiquement, en tout temps, partout
Une conformité permanente aux règles internes et externes, une alerte en temps réel dès qu’un risque se matérialise, et une résolution portée par les personnes les plus proches du risque.
- Alerte automatisée en temps réelDéclenchée dès qu’une règle ou un processus est enfreint, et non à la prochaine revue.
- Gestion des alertes par les métiersLes alertes sont paramétrées et gérées par les métiers, avec un catalogue de règles couvrant chaque département.
- Des flux à la mesure de l’alerteAffectation et remédiation acheminées selon la sévérité, les SLA et les compétences, avec suivi et notification où que vous soyez.
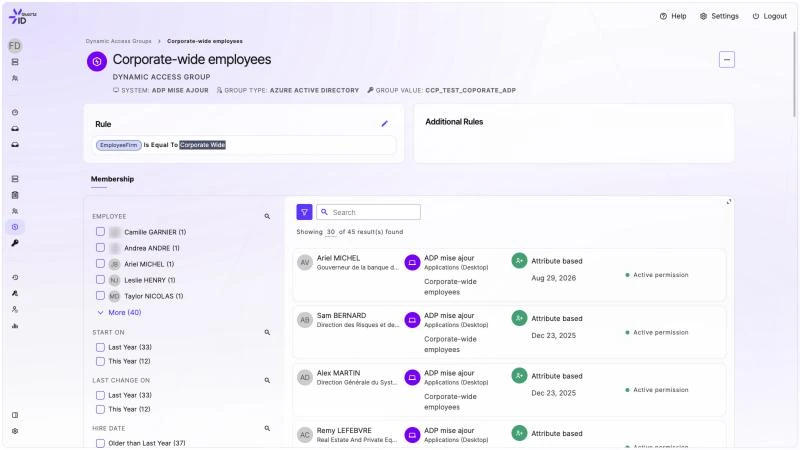
Pourquoi choisir QuartzID ?
Explorez les solutions QuartzID
Six solutions qui couvrent le programme de gouvernance des identités et des accès de bout en bout.
Gouvernance des identités et conformité
Appliquez le principe du moindre privilège de manière centralisée, automatisez les revues d'accès et prouvez votre conformité instantanément.
DécouvrirCycle de vie des identités automatisé
Intégrez, déplacez et désactivez les utilisateurs en quelques minutes avec un provisionnement et un déprovisionnement sans intervention.
DécouvrirCertification et recertification des accès
Rendez les revues d'accès rapides, précises et sans douleur pour les gestionnaires et propriétaires d'applications.
DécouvrirDemandes et approbations d’accès intelligentes
Donnez aux utilisateurs un portail de demande d'accès intuitif soutenu par des politiques, des risques et des approbations basées sur l'IA.
DécouvrirAutorisation et gestion des politiques modernes
Remplacez les groupes statiques et les ACL par des politiques d'autorisation basées sur les attributs et sensibles au contexte, appliquées partout.
DécouvrirIdentité vérifiée pour la collaboration B2B
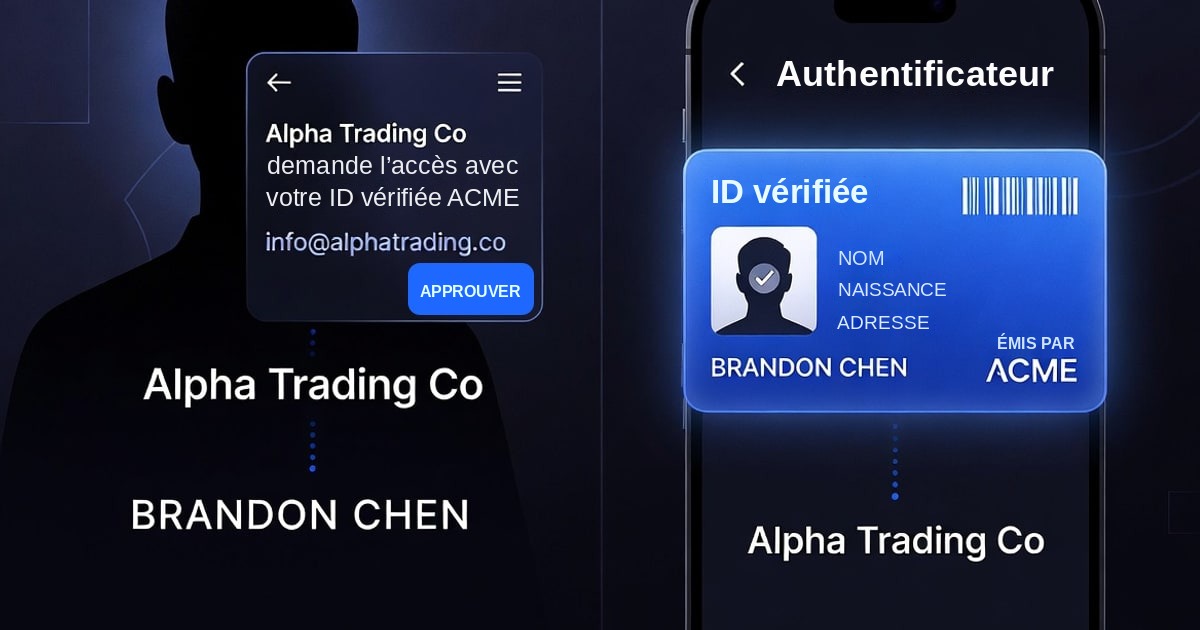
Laissez les consultants, partenaires et fournisseurs prouver qui ils sont grâce aux identifiants déjà émis par leur employeur. Accordez des accès précis en quelques secondes — et révoquez automatiquement tout le reste dès que cet identifiant n'est plus valide.
DécouvrirLa facilité de mise en œuvre est au cœur de notre solution
QuartzID s’intègre rapidement et progressivement, et commence donc à produire un rendement avant même la fin du programme.
Configuration sans code
Une console entièrement configurable : la mise en œuvre relève de la configuration, pas du développement.
Intégration en douceur
Une intégration progressive, application par application, plutôt qu’une bascule unique.
Automatisation prête à l’emploi
Synchronisation ITSM et trousses d’intégration pour les systèmes que vous exploitez déjà.
La sécurité au cœur de l’architecture
Certifiée SOC-2 Type II, et offerte sur la Place de marché Microsoft Azure.
Ce qui change quand la GIA part du risque d’affaires
Les forces de la plateforme
Tenants dédiés
Un client, un tenant. Aucun plan de données partagé.
Souplesse d’hébergement
Infonuagique publique, privée, ou sur site.
Conforme aux normes
Conforme SOC-2 Type II, LPRPDE et RGPD.
Authentification flexible
SAML, OAuth 2, Entra ID, Active Directory, Auth0 et AMF.
Recherche cognitive
Chaque objet est indexé : tout se trouve à une recherche près.
Des notifications bien faites
Poussée, courriel, web et bureau, sur une file conçue pour tenir.
Questions fréquentes
Ils nous font confiance
Prêt à transformer votre GIA ?
Découvrez la différence QuartzID et sécurisez votre organisation dès aujourd’hui grâce à notre approche centrée sur le risque.
Ou joignez-nous directement : +1 888.526.1830
Dernières perspectives
Suivez nos derniers articles et analyses