Reprenez le contrôlede vos opérations
Alertes et contrôle continu automatisé pour tous vos besoins en matière de gouvernance, conformité, contrôle, gestion des risques et détection de fraudes — sur une plateforme unique, connectée à vos propres données.
Rapport SOC-2 Type II · SaaS, infonuagique privée, hybride ou sur site
La gouvernance, les risques et la conformité tournent encore sur des tableurs
La plupart des programmes GRC sont assemblés à partir d’outils et de classeurs déconnectés. Le coût n’est pas la licence : c’est que personne ne peut répondre à une question simple sur le risque sans monter un projet.
Risques et contrôles ne se rencontrent jamais
Le registre des risques vit d’un côté, l’inventaire des contrôles de l’autre : personne ne peut dire quels risques sont réellement couverts.
La preuve se recueille une fois par an
Le test des contrôles est un exercice ponctuel. Entre deux campagnes, rien n’est observé et rien n’est démontré.
Les constats survivent à leur correction
Recommandations et plans d’action se suivent par courriel et en présentation : la clôture est affirmée, pas démontrée.
Le reporting se reconstruit chaque trimestre
Chaque comité reçoit sa liasse montée à la main à partir d’extractions, et aucune ne se réconcilie avec les autres.
Le dispositif en entier, pas un seul de ses coins
Un dispositif de contrôle interne se compose de nombreux éléments qui ne fonctionnent que reliés entre eux. Sélectionnez un segment pour voir ce qu’il doit couvrir — et ce qui passe entre les mailles quand tout repose sur des tableurs.
Couche opérationnelle
Fonction de gestion des risques
Il faut mobiliser tous les leviers pour mettre en place un dispositif de gestion des risques efficace, exhaustif, cohérent et durable à l’échelle du Groupe. Les dispositifs de contrôle interne se composent de nombreux éléments qui doivent être reliés : - Gestion du périmètre / connaissance de l’activité (périmètre et dispositif) - Gouvernance (prise de décision – comités – plan d’action) - Reporting (tableau de bord KRI KPI) - Rôles et organisation (responsabilité du périmètre, délégation, exécutants, qui fait quoi – droits d’accès, relance – à faire / plan d’action) - Évaluation des risques (cartographie des risques – scénarios de risque (descendant / prospectif) – RCSA (ascendant / rétrospectif) - KRI) - Contrôle (besoins, conception, déploiement, exécution, résultats, plan d’action) - Alertes, constats, défaillances, incidents, pertes - Plan d’action (décision, livrable, échéance, validation et clôture de l’action) - Audit (plan de contrôle – tests - évaluation du contrôle) - Système d’information 💡 Le SI est ce qui fait communiquer toutes les pièces entre elles pour former un dispositif de gestion des risques holistique
Cinq modules sur une seule plateforme
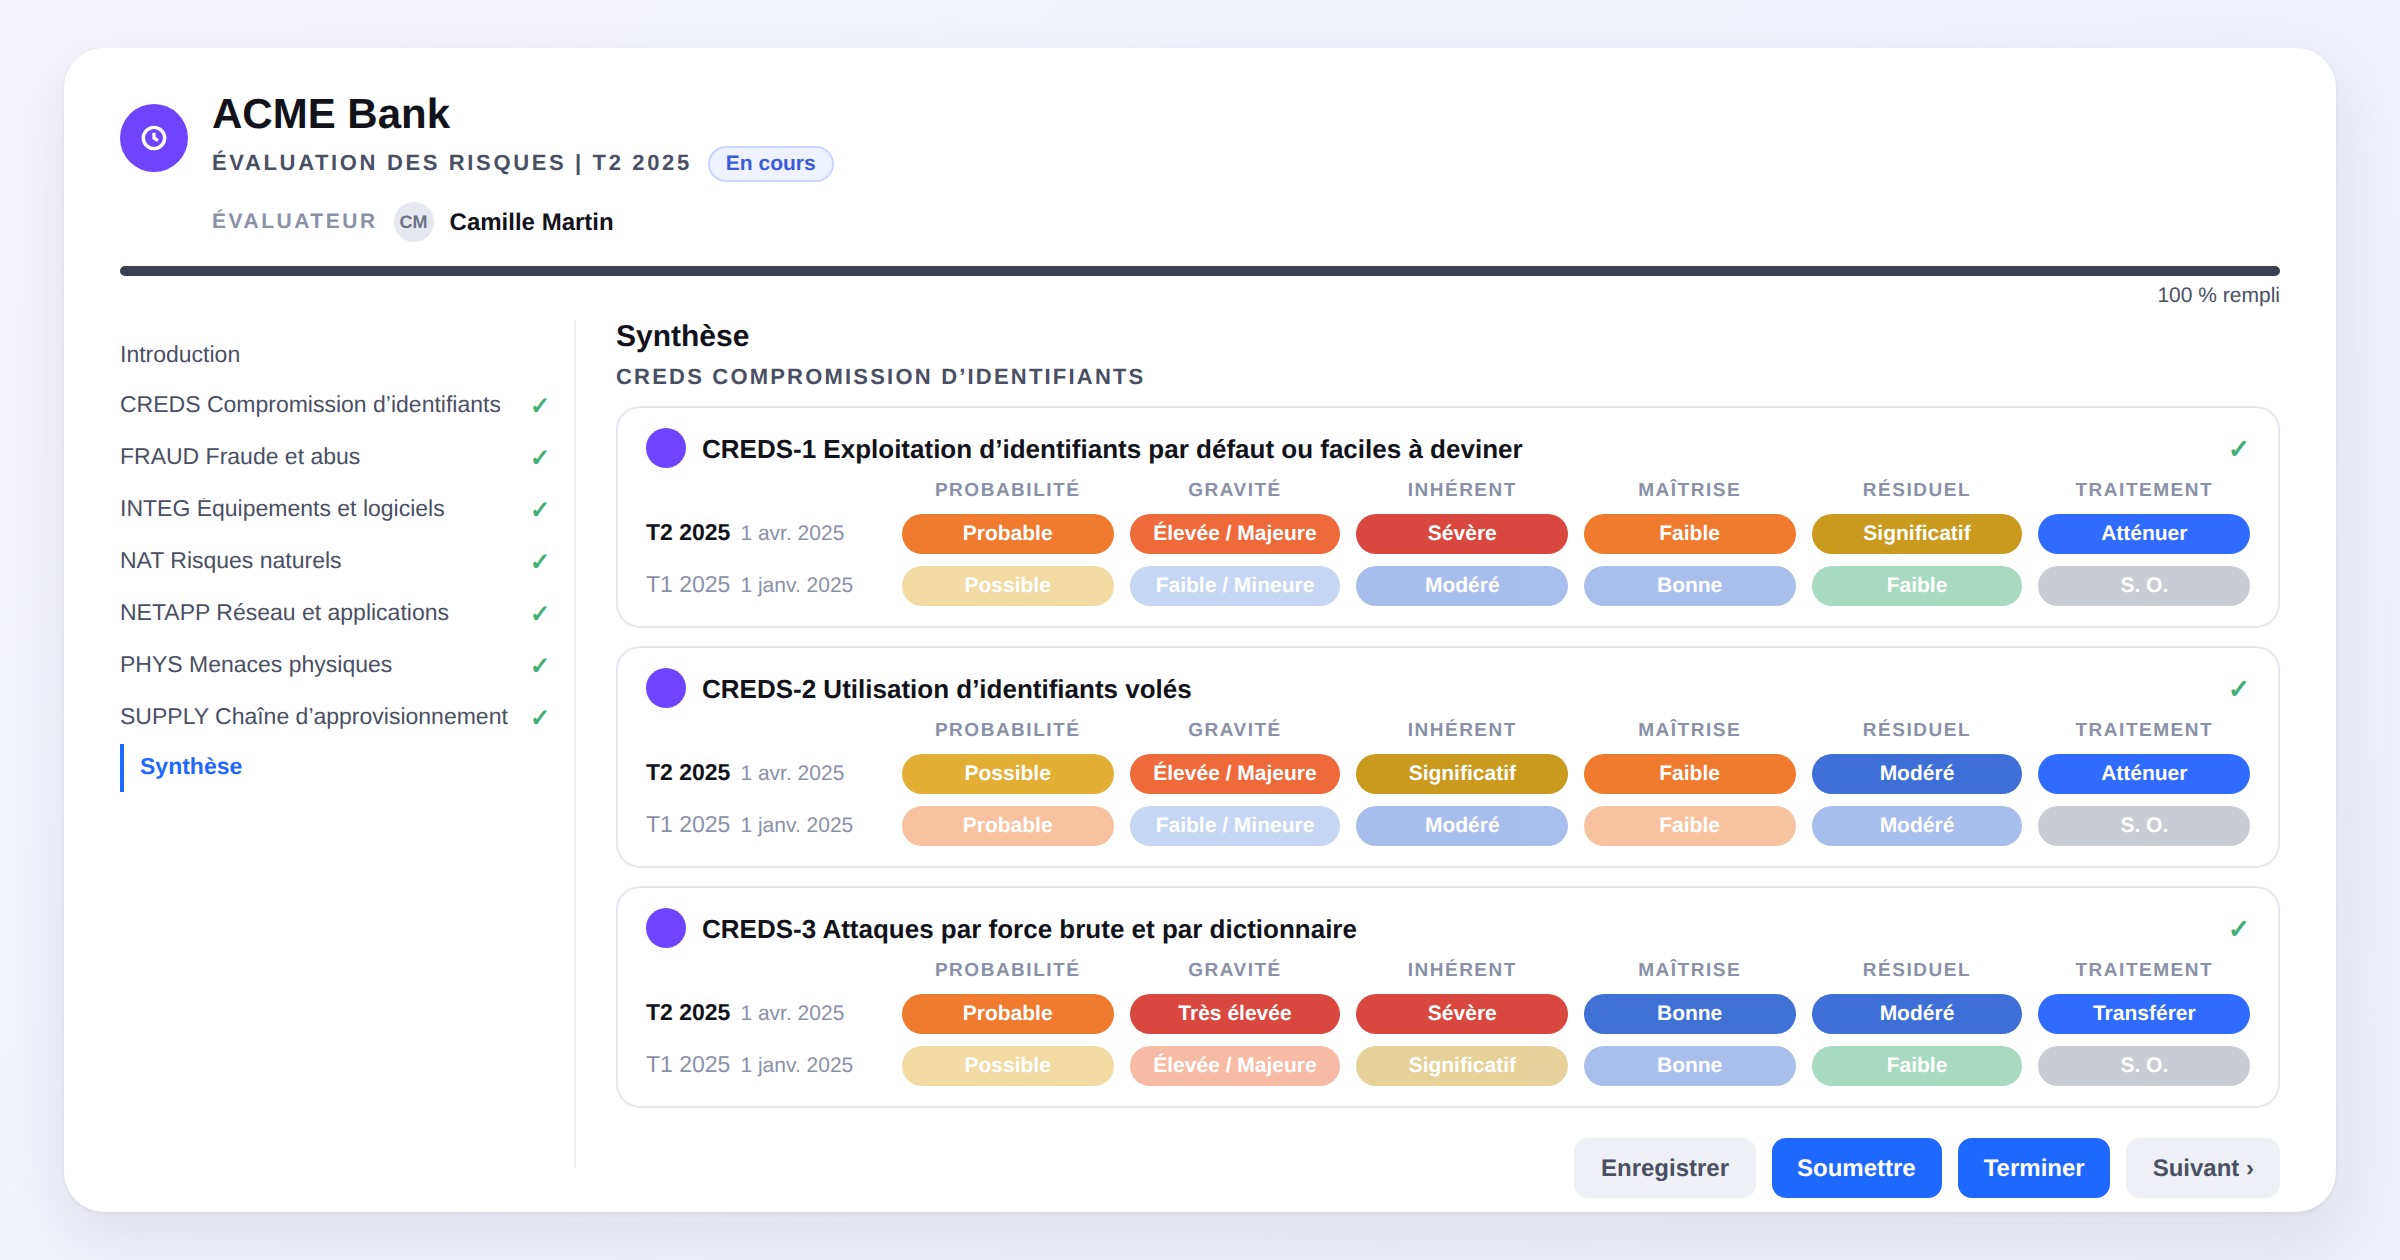
Une plateforme GRC moderne qui se connecte à vos données et s’adapte à votre organisation. Modélisée sur des périmètres hiérarchiques et superposables — filiales, divisions, lignes d’affaires, équipes — pour que chaque risque, contrôle et constat ait un responsable.
Gestion des risques d’entreprise
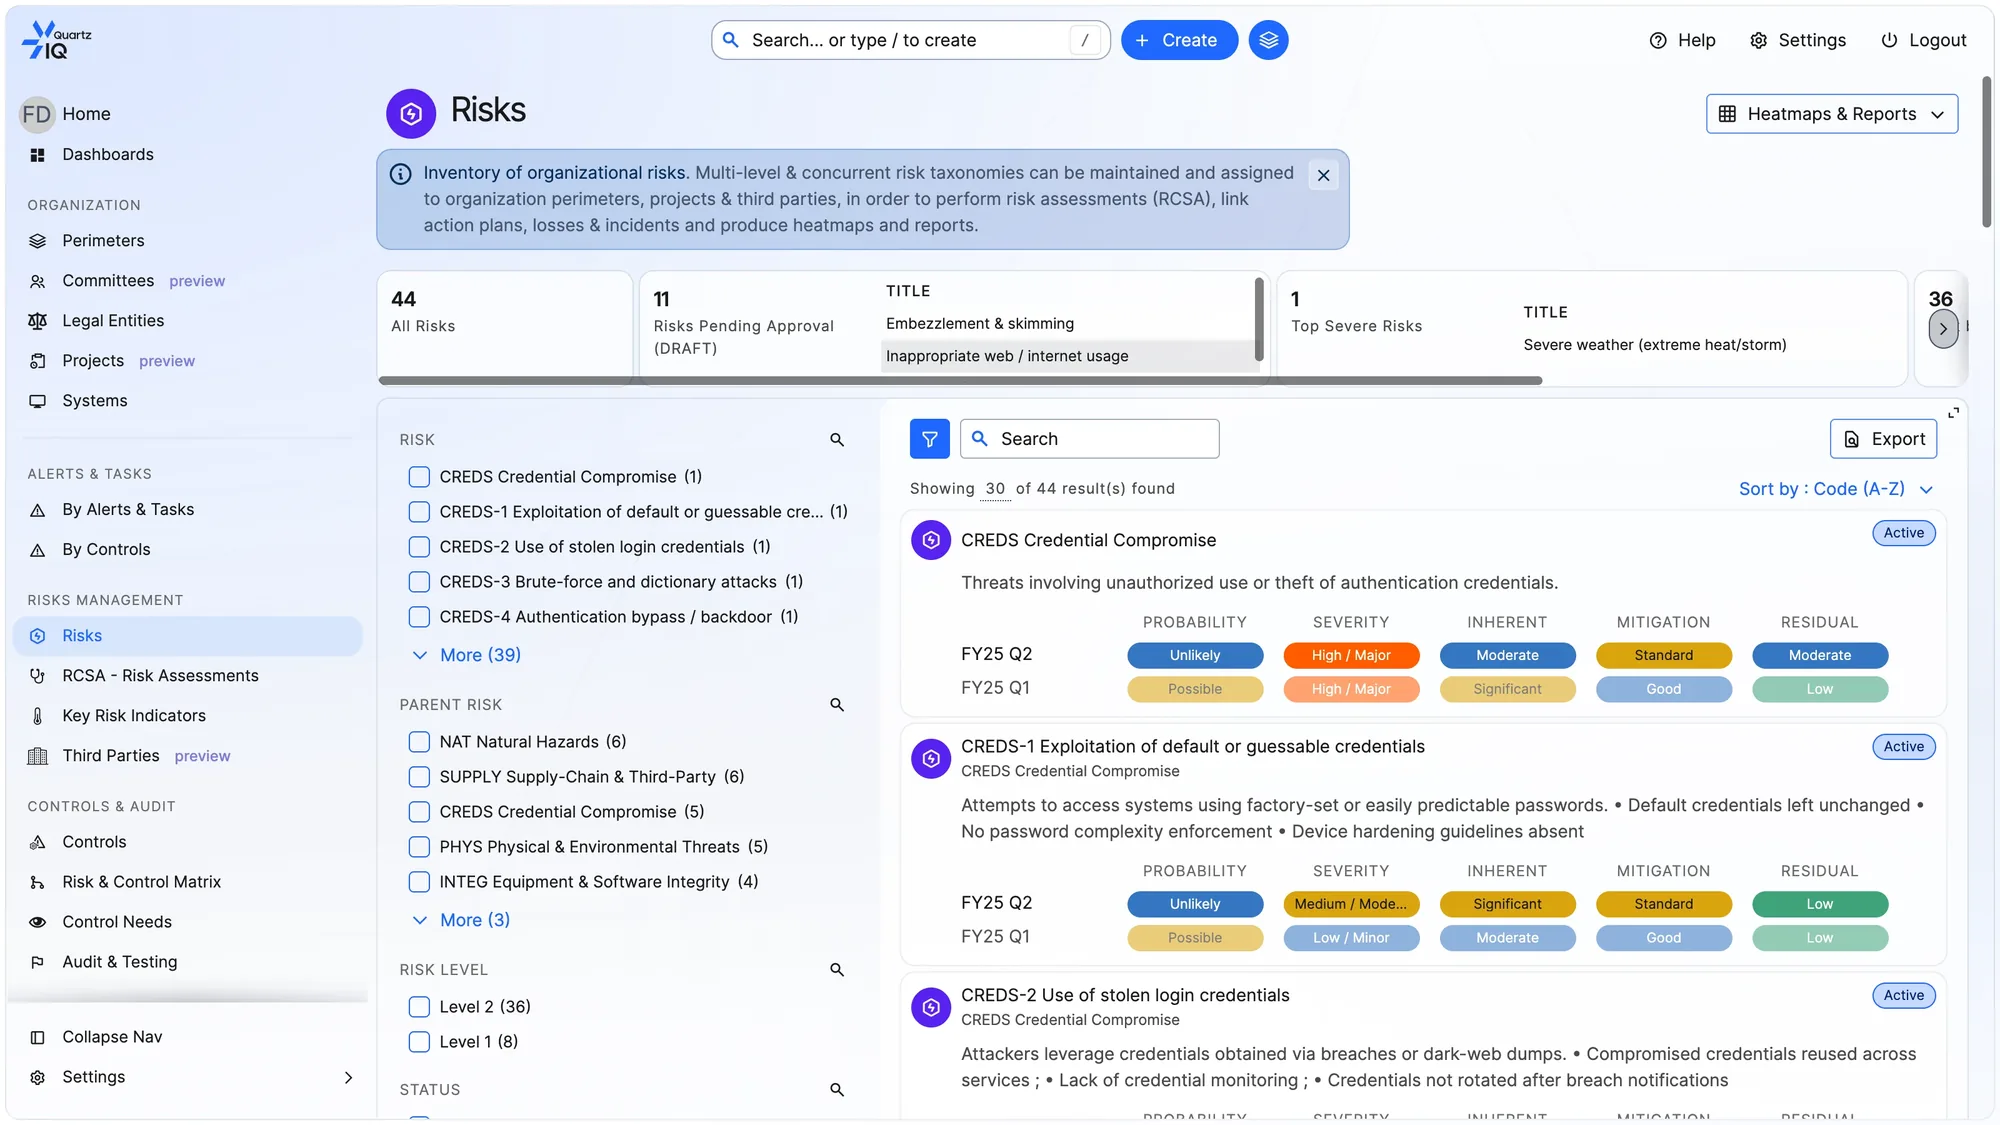
Une taxonomie unique, avec la cartographie, l’évaluation, l’appétit et les limites bâtis par-dessus : un registre qui sert à piloter plutôt qu’à entretenir.
- Taxonomie et cartographie des risques, sur périmètres hiérarchiques et cartes thermiques.
- Campagnes RCSA fondées sur vos propres modèles et formules de calcul.
- Scénarios, événements, pertes opérationnelles et gestion des incidents.
- Appétit et limites de risque, avec tableaux de bord et KRI issus des données.
- Gestion des risques tiers et projet, avec questionnaires automatiques.
Gouvernance d’entreprise
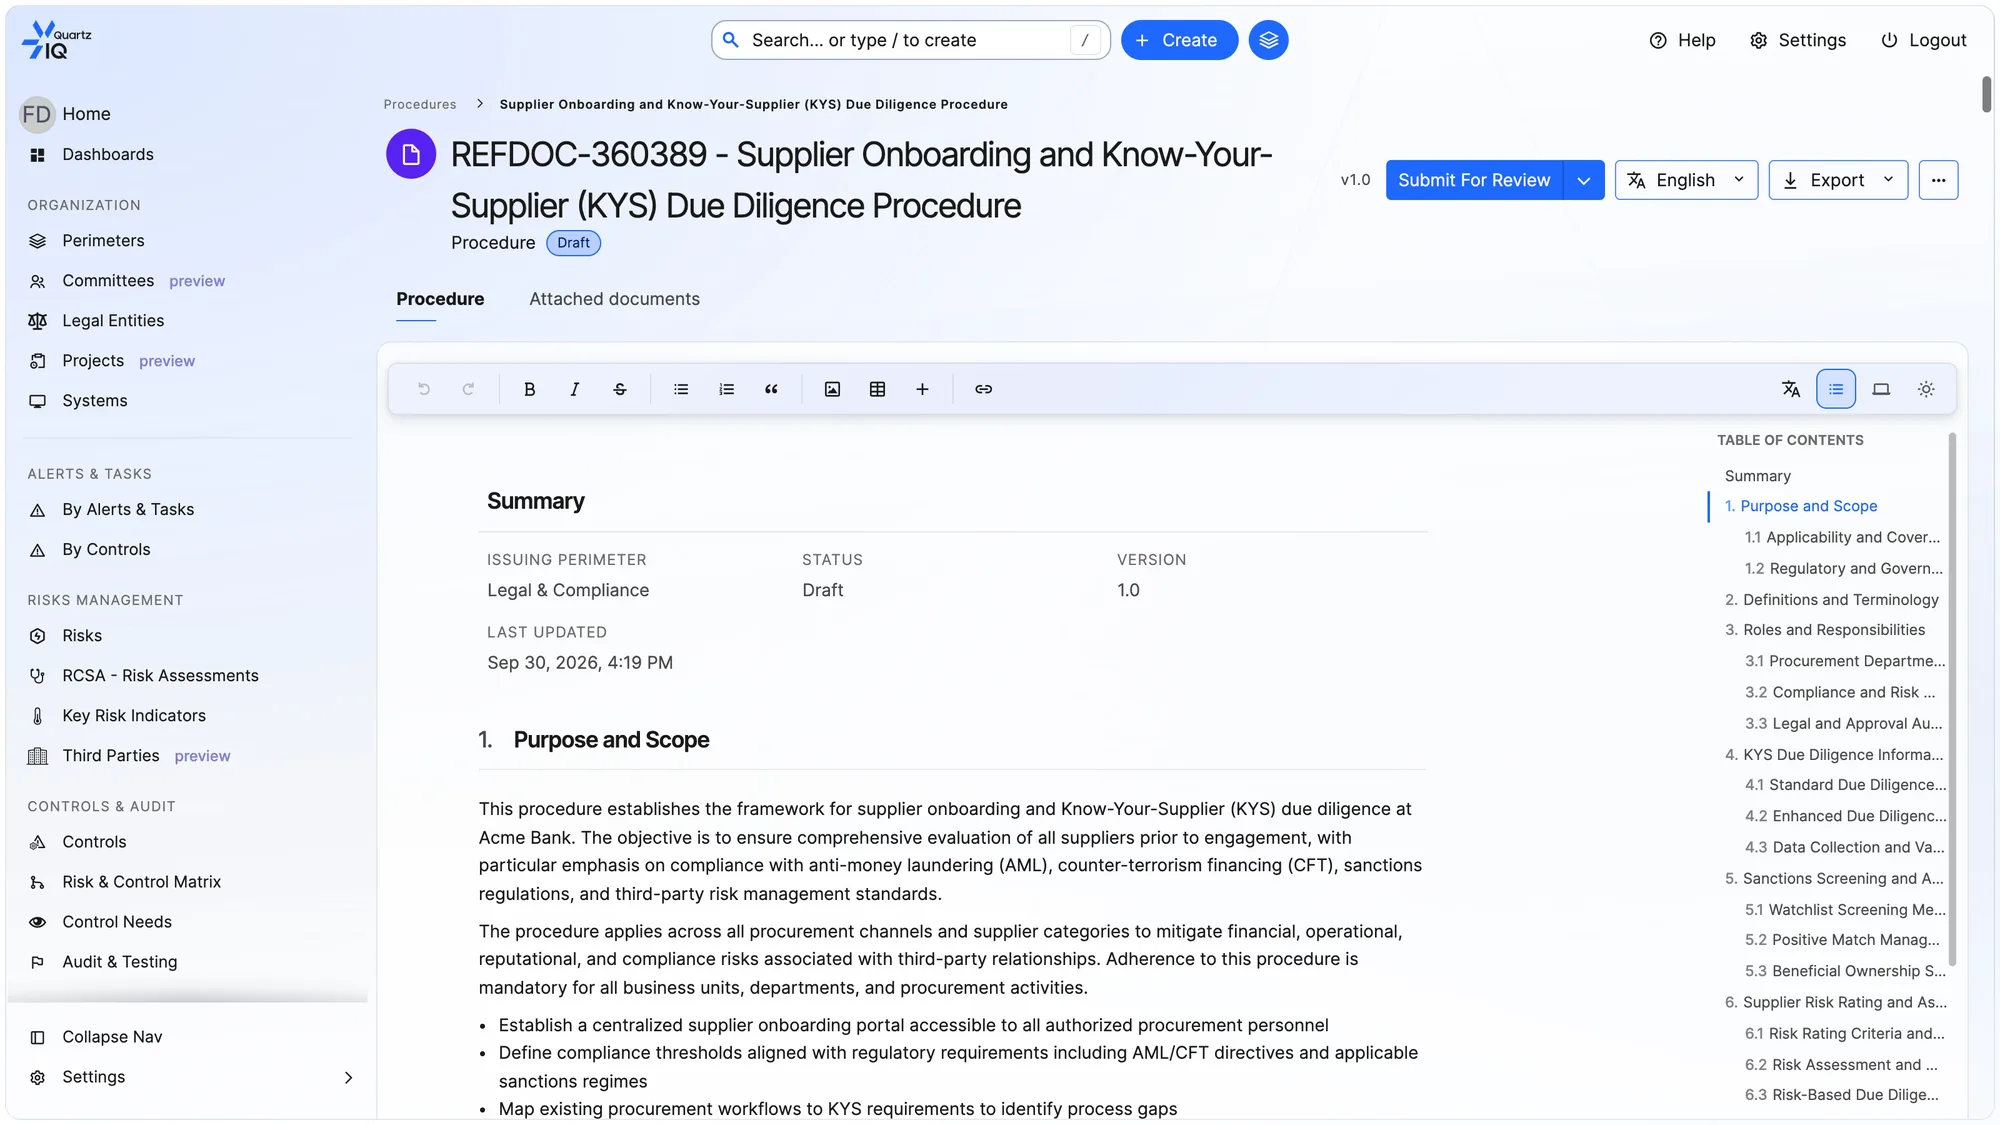
La couche de gouvernance que la plupart des outils GRC laissent de côté : les comités, les politiques et la diligence tierce qui décident de la façon dont tout le reste est mené.
- Comités et groupes de travail, politiques et procédures, code de conduite.
- Questionnaires, vérifications d’antécédents et diligence raisonnable.
- Risques liés aux tiers et ESG.
- Continuité d’activité — analyse d’impact, plans de continuité et tests.
Contrôle interne et audit interne
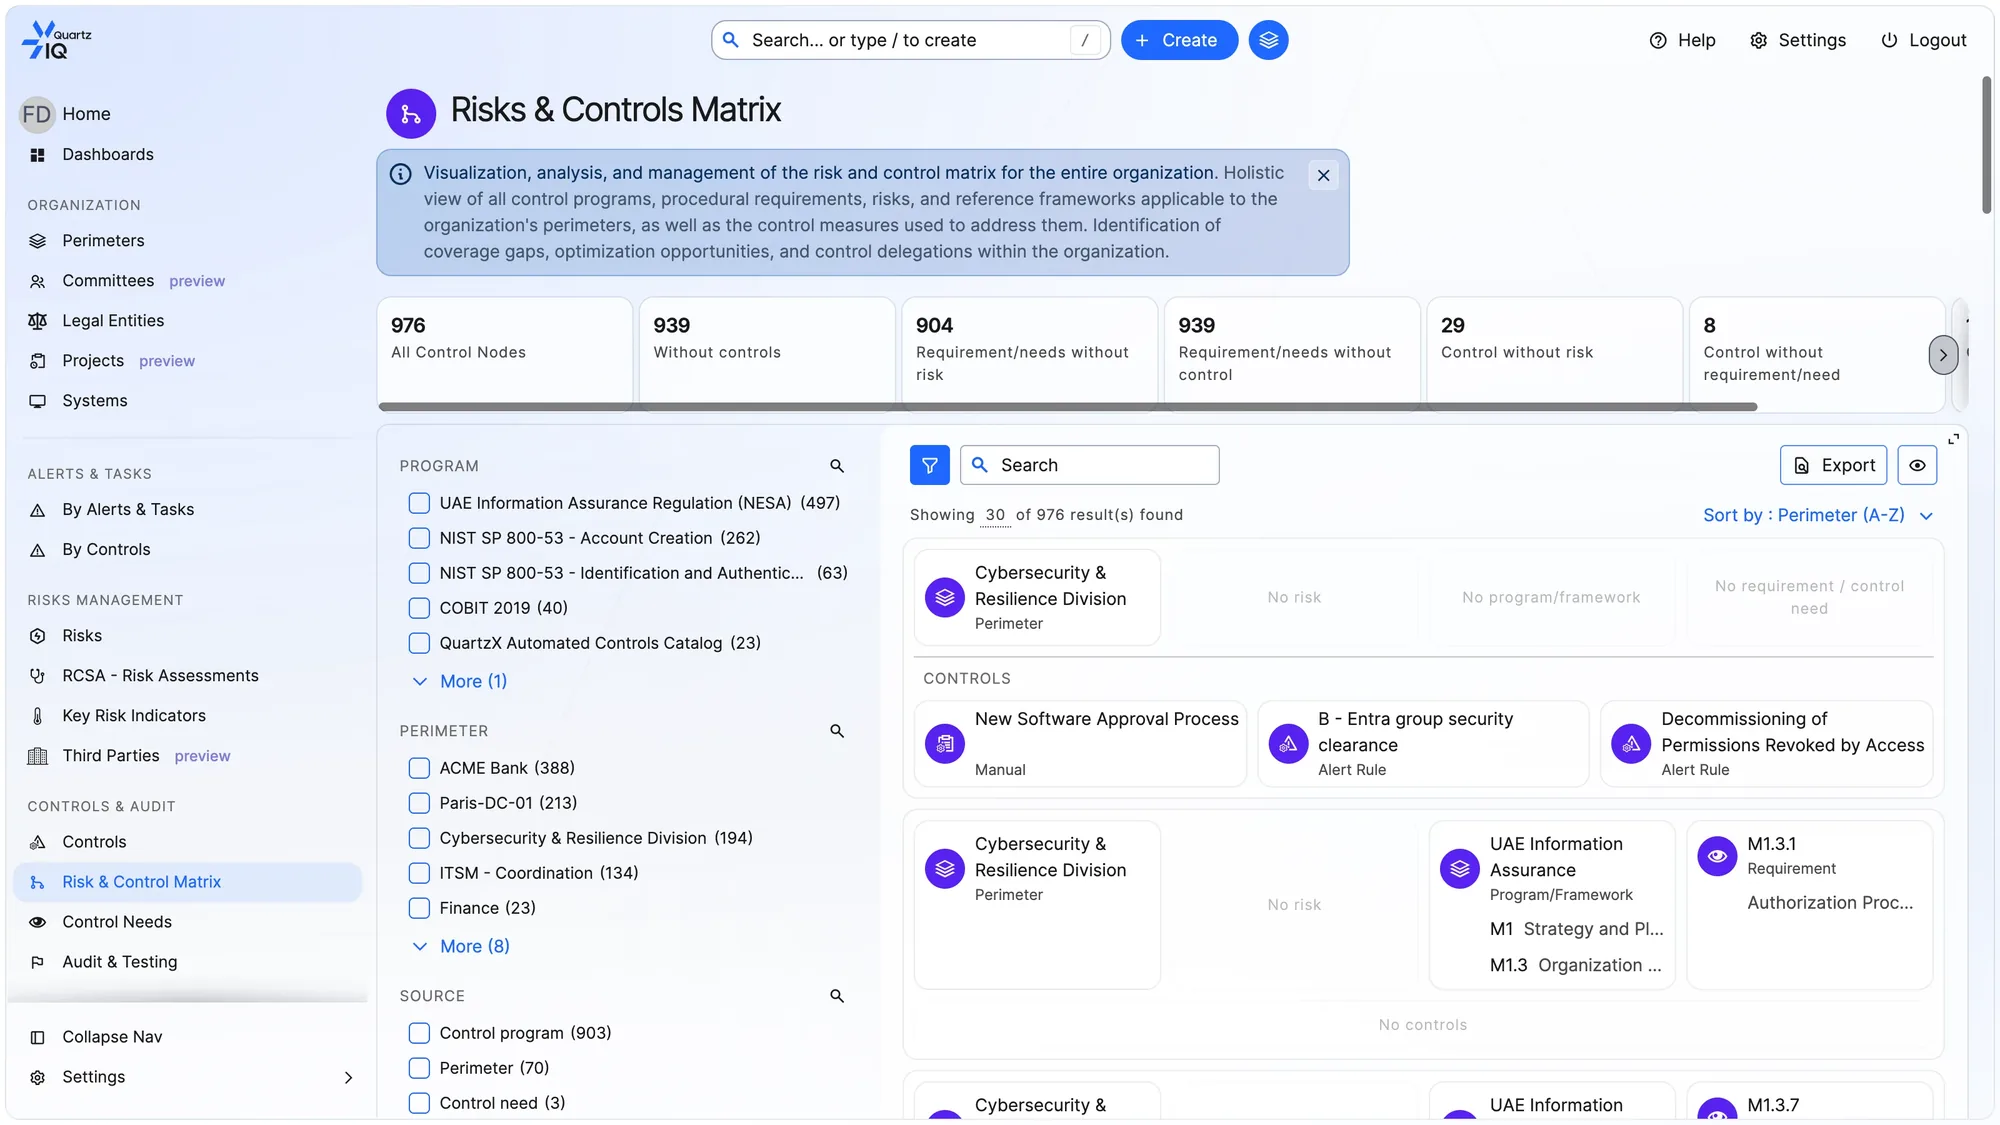
Chaque contrôle documenté sur le périmètre qui en répond et les risques qu’il couvre : la matrice risques-contrôles prend un sens, et ses lacunes deviennent visibles.
- Documentation et inventaire des contrôles — manuels, automatisés, semi-automatisés, listes de vérification ou comités.
- Exécution, alertes et tâches, générées et suivies dans la plateforme.
- Une matrice risques-contrôles intelligente qui suggère les lacunes à partir de vos données.
- Campagnes d’audit interne, recommandations et plans d’action.
Conformité réglementaire
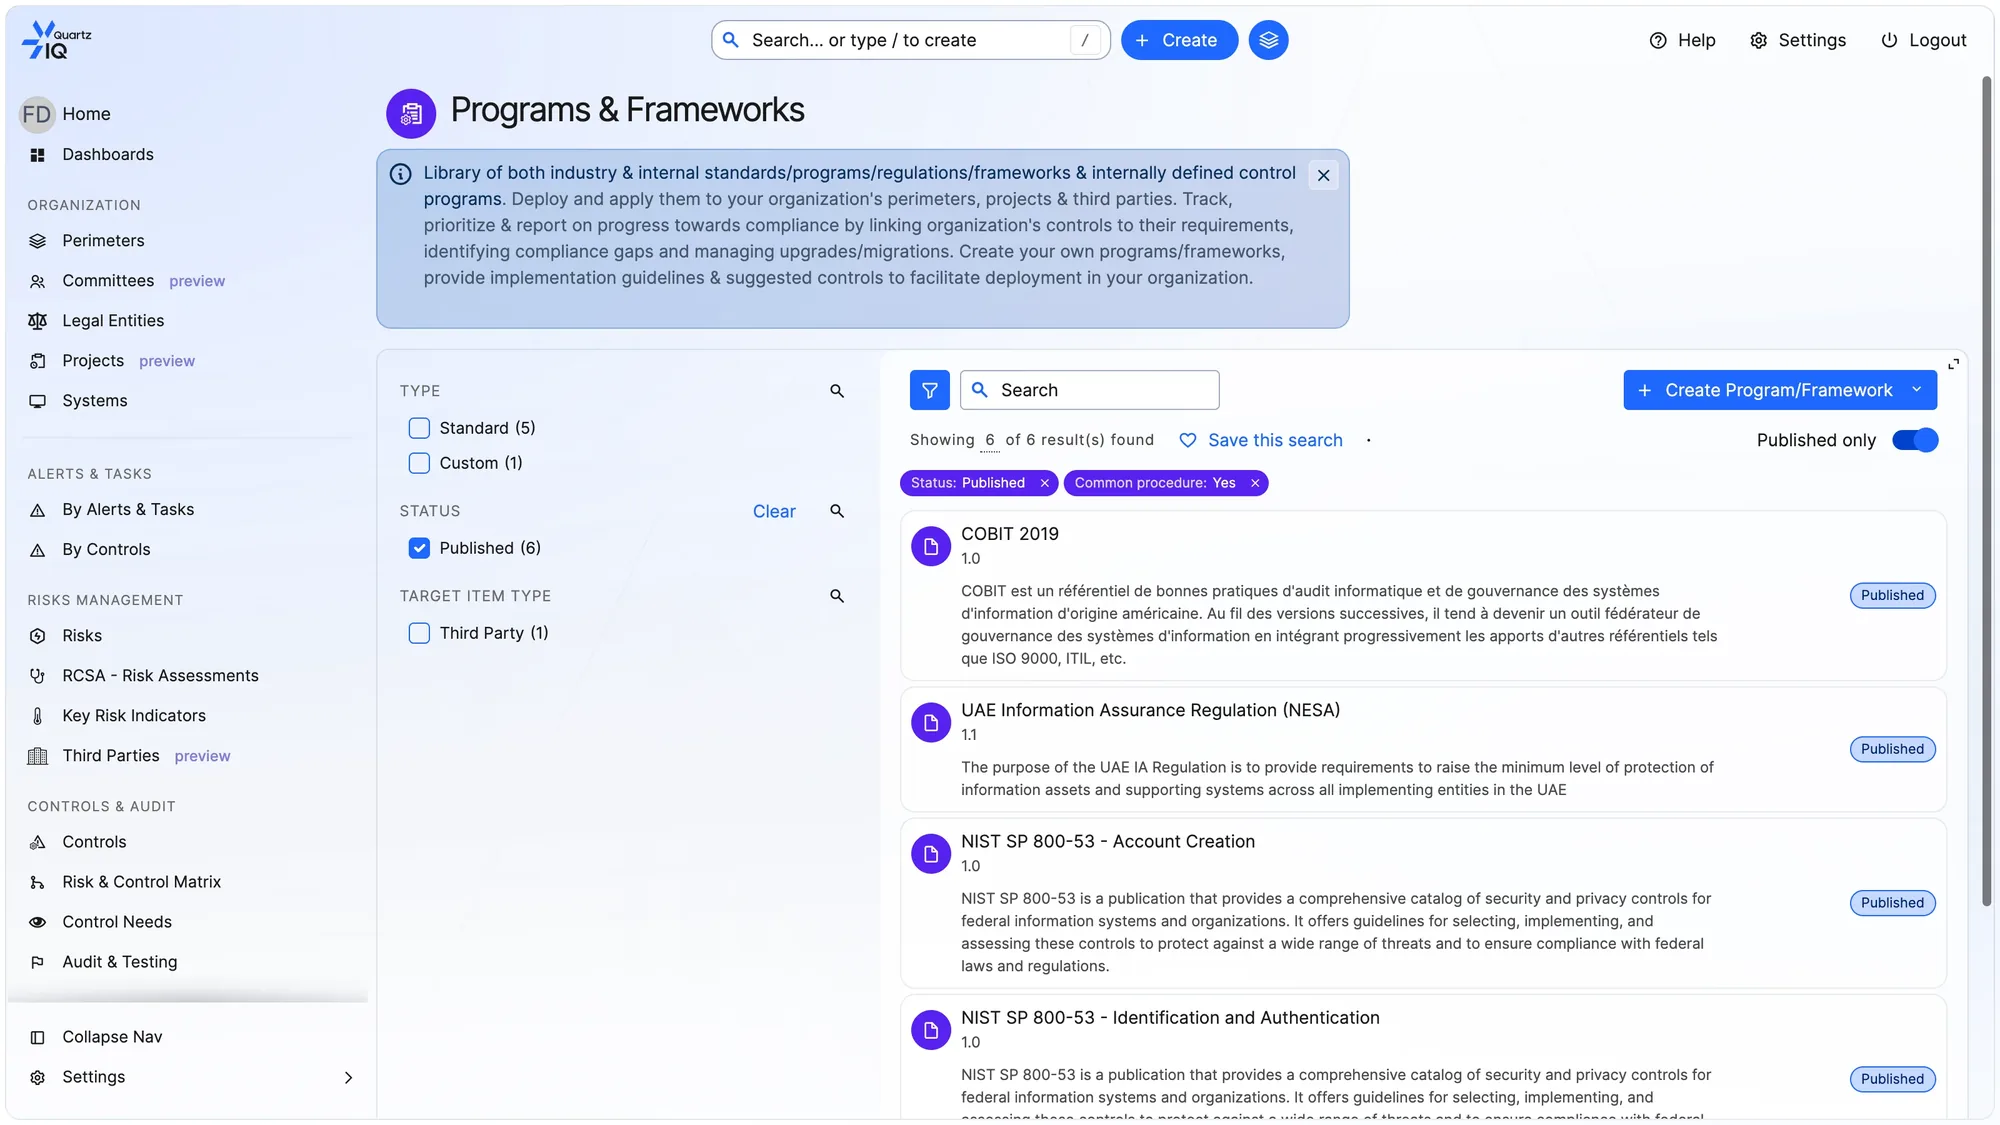
Des obligations exprimées en contrôles sur l’inventaire que vous tenez déjà : la conformité se démontre par un travail déjà fait, et non par un exercice parallèle.
- Une bibliothèque de contrôles couvrant un large éventail de réglementations.
- Contrôles de conformité automatisés avec alertes, tâches et flux de travail.
- Suivi du déploiement des programmes de contrôle et de conformité.
- La matrice risques-contrôles reliée aux différentes réglementations.
- Reporting réglementaire.
Surveillance continue et détection de la fraude
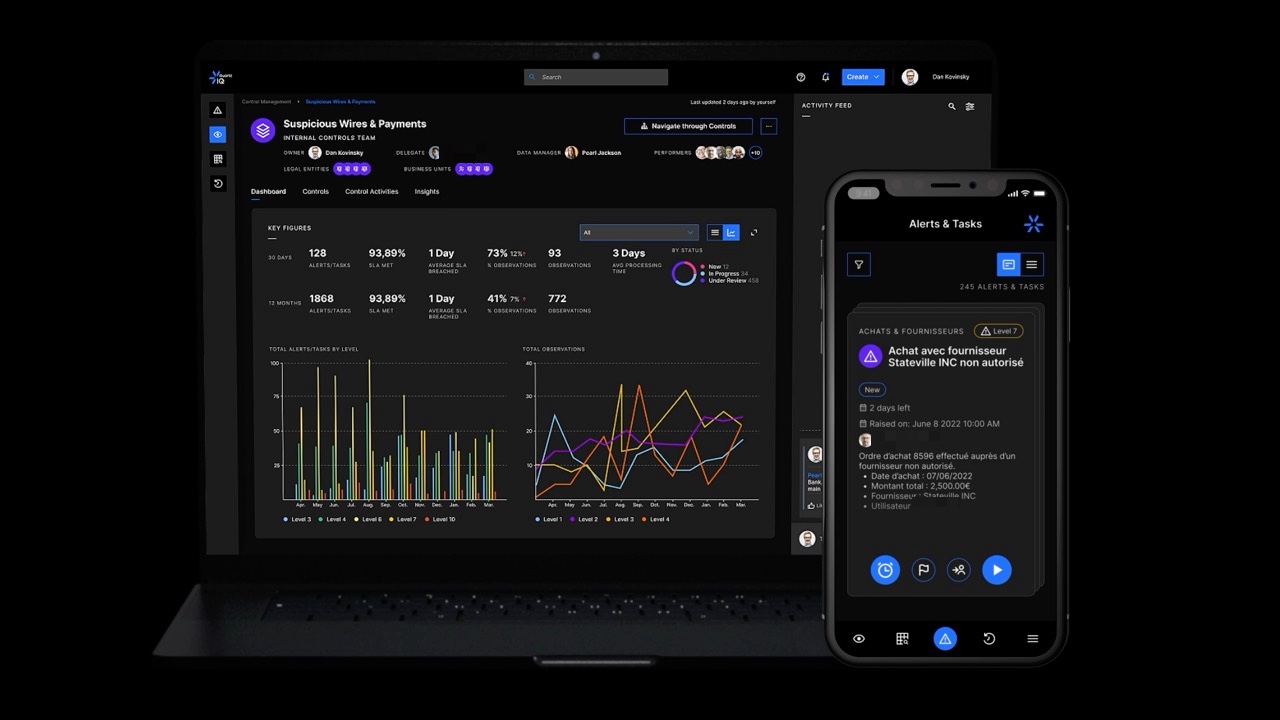
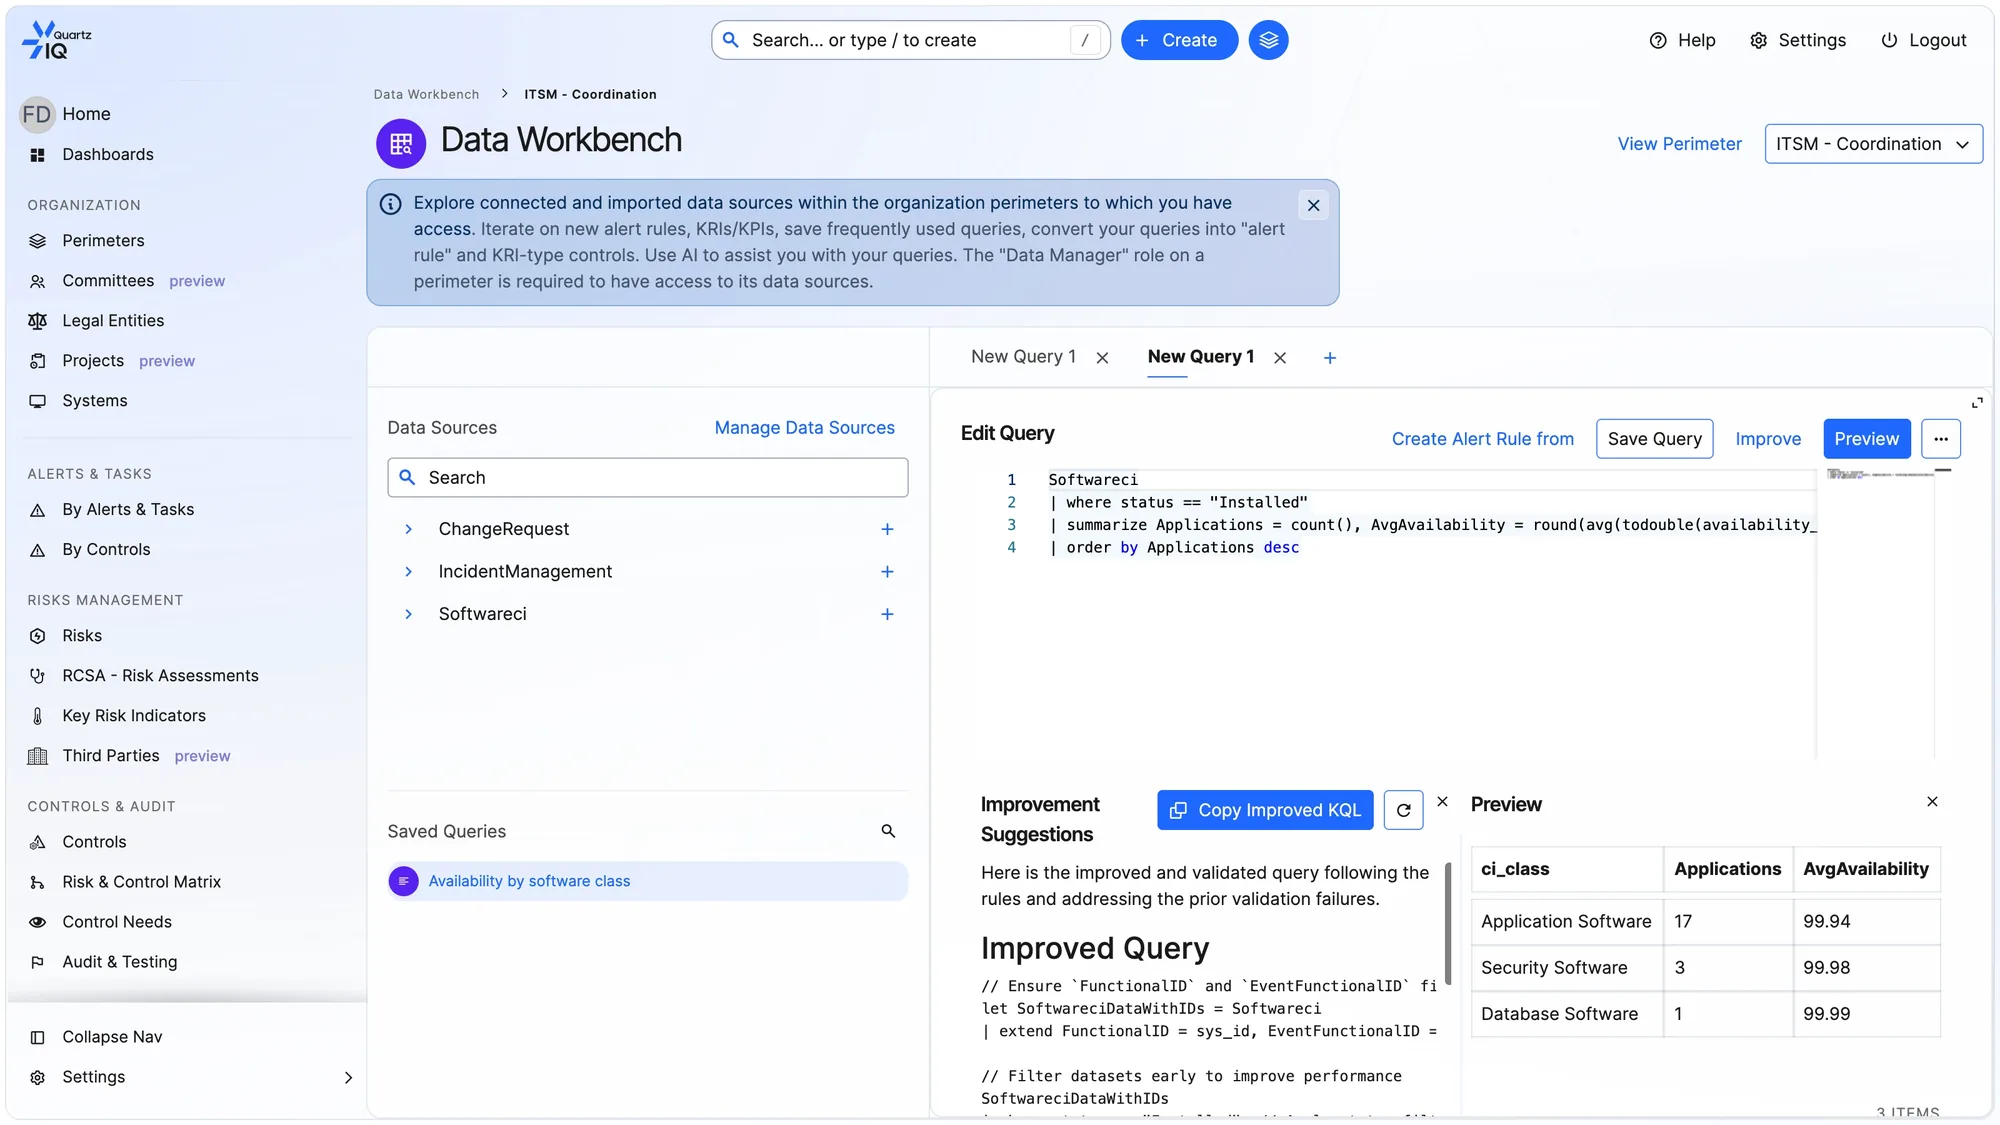
Des contrôles automatisés qui s’exécutent sur des données vivantes, avec vos propres seuils : l’exception remonte au moment où elle survient, pas à la prochaine campagne.
- Contrôles automatisés et seuils de détection paramétrables.
- Une bibliothèque de contrôles prête à l’emploi pour la détection de fraude.
- Détection en temps réel assistée par l’IA.
- L’IA au service de la création et de l’amélioration des contrôles.
Différenciateur
Un moteur d’ingestion non relationnel, parce que les données GRC ne restent pas petites
Les plateformes GRC établies reposent sur des moteurs relationnels. C’est une cause fréquente de programmes à faible rendement ou en échec : les clients butent sur un mur dès un volume de données modéré, et le programme se réduit à la taille de l’outil plutôt qu’à celle du risque.
- Conçu pour le volume que le programme génère vraimentUn traitement performant de grands jeux de données : le périmètre devient une décision d’affaires, pas un plafond technique.
- KRI et règles d’alerte rédigés avec l’IARègles et indicateurs configurés avec l’aide de l’IA : la plateforme produit dès les premières semaines, sans phase de construction.
- Des évaluations de risque guidées par les donnéesDes évaluations qui exploitent tous les points de données GRC déjà présents — c’est ce qui rend une décision d’acceptation du risque défendable.
Périmètres
Chaque risque, contrôle et constat, rattaché à son responsable
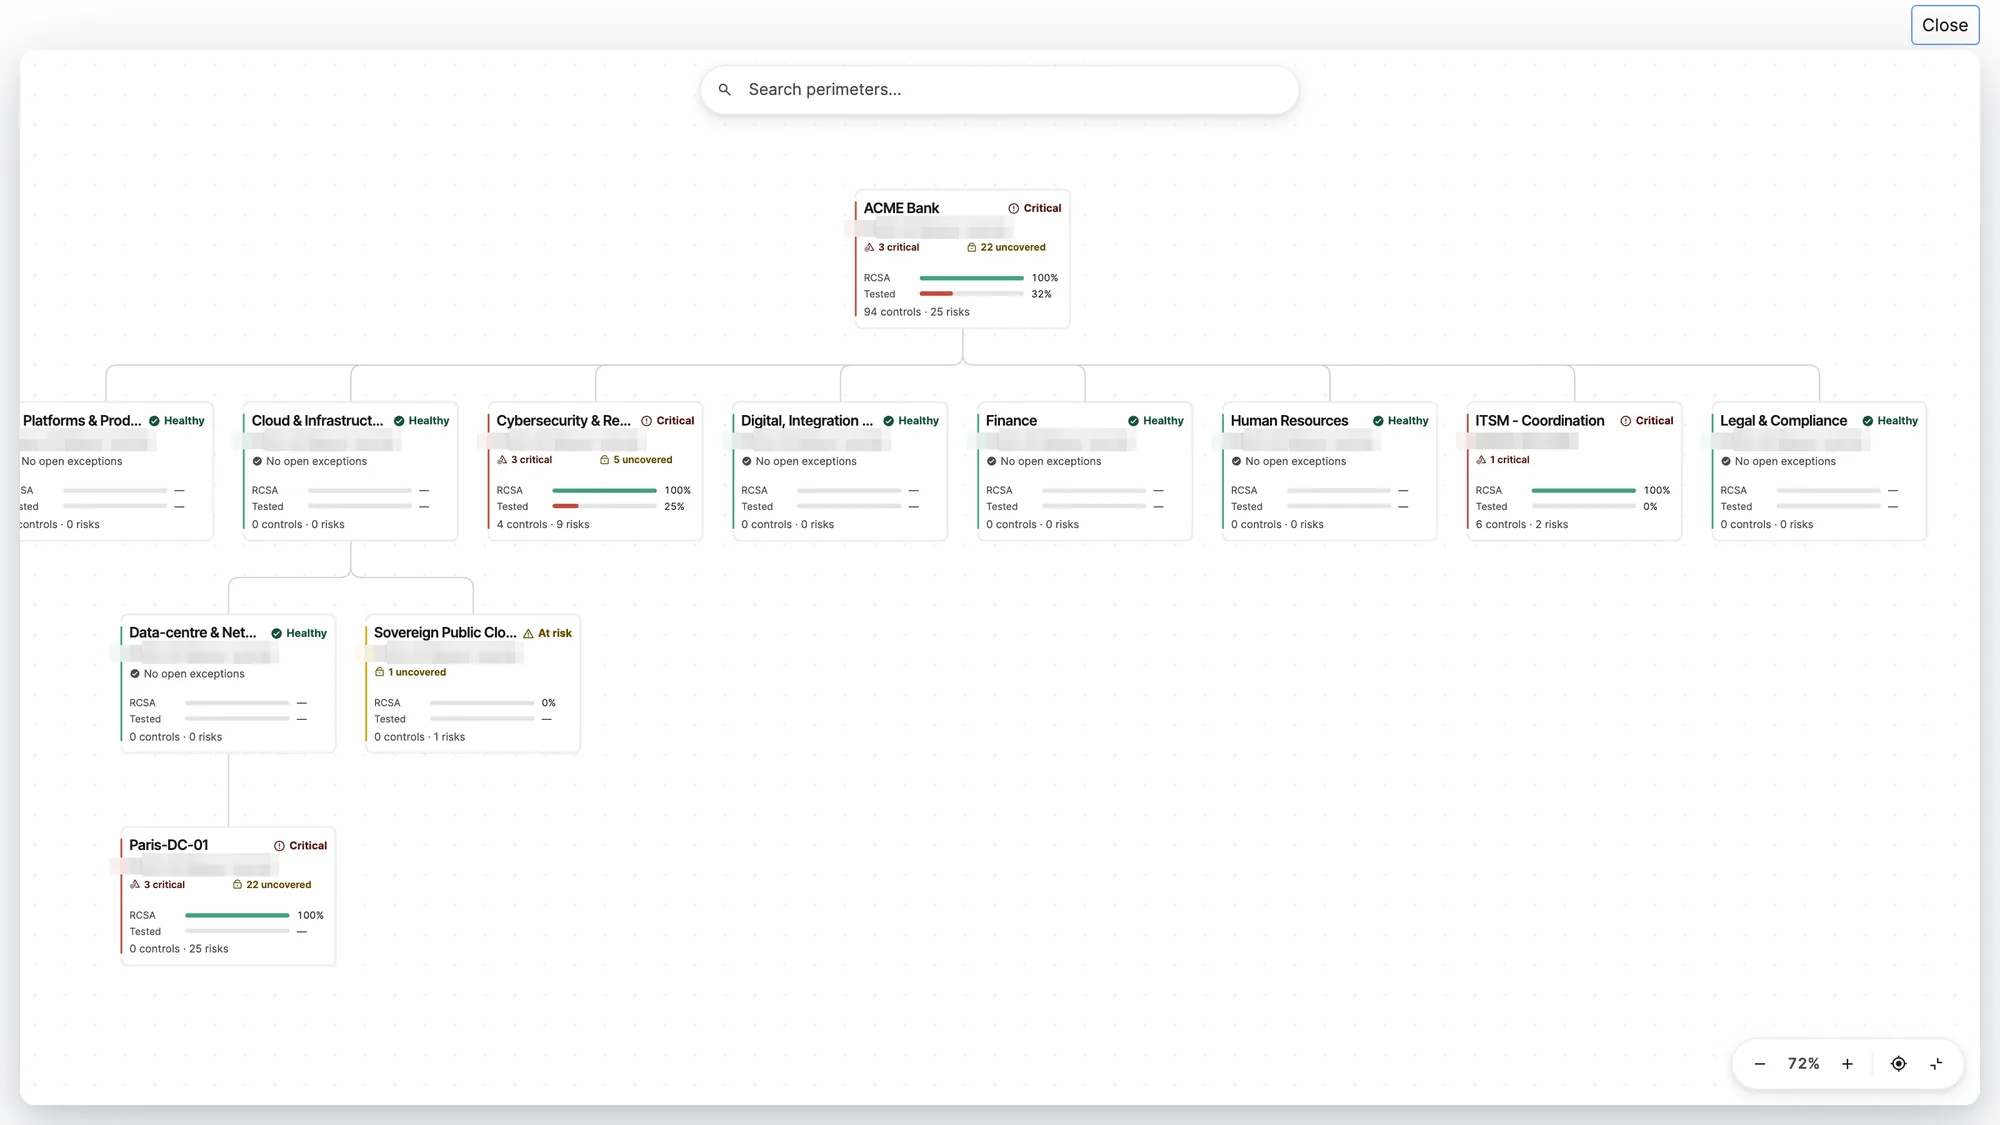
Modélisez l’organisation en périmètres hiérarchiques et superposables — filiales, divisions, lignes d’affaires, équipes — et rattachez-y vos entités juridiques. Les rôles s’attribuent par périmètre, et les risques, contrôles et référentiels s’y rattachent.
- La responsabilité est expliciteResponsable, délégué, gestionnaire de données et exécutants sont consignés sur le périmètre, et non sous-entendus par une liste de diffusion.
- La couverture est visibleRisques non couverts, éléments critiques et avancement des tests s’affichent sur chaque périmètre de la hiérarchie : les écarts deviennent un chiffre plutôt qu’une impression.
- La piste reste attachéeAlertes, tâches et observations s’accumulent sur le périmètre sur 30 jours et 12 mois — précisément la preuve que réclame un auditeur.
À quoi ressemble un contrôle dans votre secteur
La bibliothèque de contrôles est générique ; les contrôles que vous exécutez ne le sont pas. Voici ceux que nos clients demandent le plus souvent.
Gestion d’actifs
Suivi des limites de risque, vérification de la conformité ESG, détection des conflits d’intérêts, contrôle de la liquidité, surveillance des portefeuilles.
Banque d’investissement
Suivi des limites de risque, conformité ESG, détection des conflits d’intérêts, ratios de liquidité, surveillance des portefeuilles.
Banque de détail
Surveillance des transactions, conformité LBC et KYC, analyse des prêts, conformité des procédures de crédit, gestion des réclamations.
Commerce de détail
Anomalies de ventes et de remboursements, évaluation de la conformité des fournisseurs, suivi des niveaux de stock, traçabilité de la chaîne d’approvisionnement.
Secteur public
Audits de dépenses, gestion des subventions, détection des conflits d’intérêts des agents, sécurité des données citoyennes.
Partout ailleurs
Notes de frais, gestion environnementale, santé et sécurité au travail, irrégularités financières, conformité réglementaire.
Ce à quoi s’engage le service Enterprise
Explorez les solutions QuartzIQ
Quatre solutions qui couvrent le programme de gouvernance, risque et conformité.
Gestion des risques d’entreprise
Une intelligence du risque unifiée pour décider en confiance : une taxonomie unique, des campagnes RCSA, des scénarios et des limites de risque suivies par des KRI reliés.
DécouvrirContrôle interne et audit
Documentez, testez et certifiez les contrôles, menez les missions d’audit qui les examinent, et suivez chaque recommandation jusqu’à une clôture démontrée.
DécouvrirConformité et ESG
Exprimez les obligations réglementaires et ESG en contrôles sur l’inventaire que vous tenez déjà, et rapportez-les à partir des mêmes preuves.
DécouvrirGouvernance et reporting
Un seul jeu de chiffres réconciliés pour tous les comités, des tableaux de bord paramétrables au générateur de rapports et à votre propre entrepôt de données.
DécouvrirLa facilité de mise en œuvre est au cœur de notre solution
Une plateforme SaaS dotée d’une bibliothèque de connecteurs : l’intégration relève de la configuration, pas d’un projet technique.
Intégrez sans phase de construction
En SaaS, avec la Place de marché Azure en option dans le cadre de votre entente Microsoft existante.
Connectez ce que vous exploitez déjà
Connecteurs et passerelles de données pour les applications du marché et vos systèmes internes — fichiers, SQL, API REST.
Gérez vos propres connexions
Une interface de configuration pour gérer connecteurs et passerelles en toute autonomie.
Commencez petit, puis étendez
Un déploiement progressif et modulaire, avec des API robustes vers votre pile GRC et vos outils de reporting.
Intégrations
Des connecteurs standards pour toutes vos applications
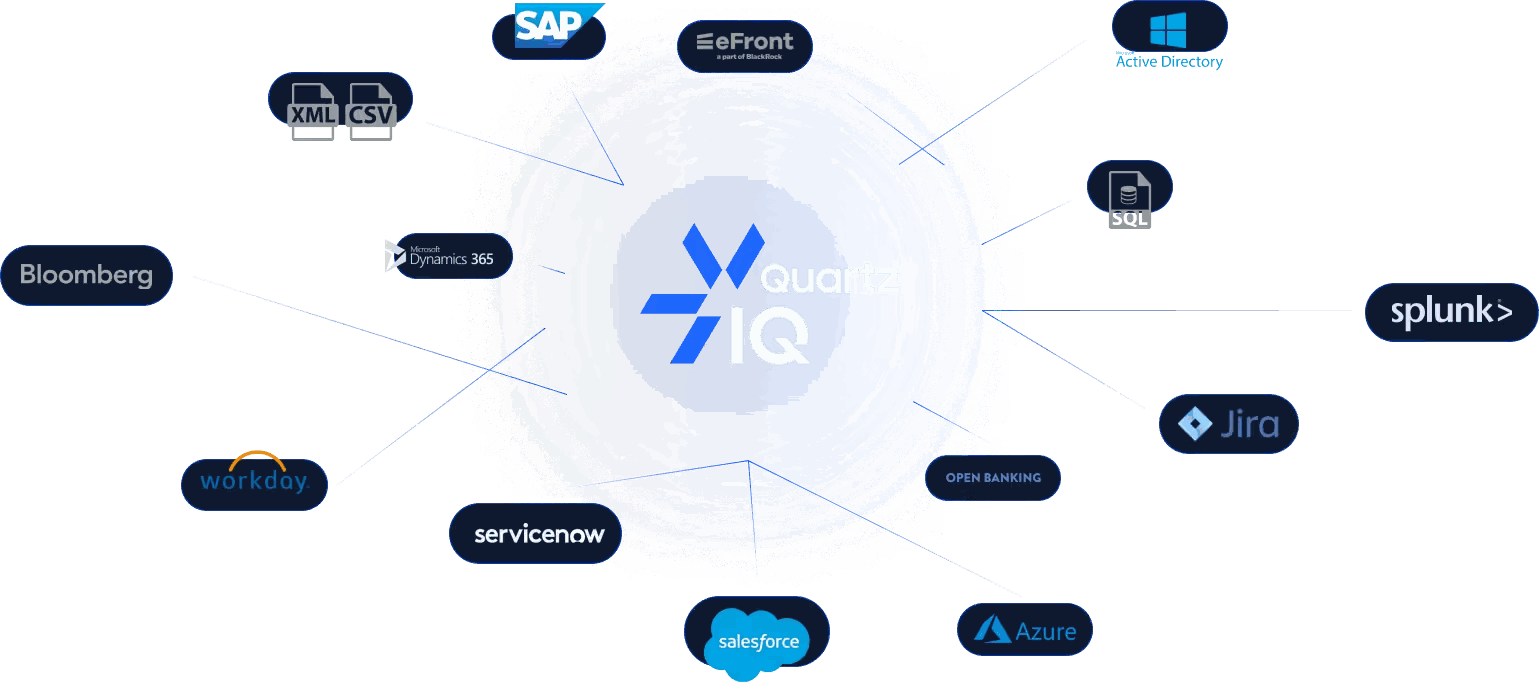
Un ensemble de connecteurs prêts à l’emploi pour la grande majorité des solutions du marché, et des connecteurs génériques — fichiers, SQL, API REST — pour tout autre type d’application. La plateforme se connecte donc à n’importe quel système, et chaque client dispose de sa propre console pour gérer cette configuration en autonomie.
- Systèmes métier et financeSAP, Microsoft Dynamics 365, Workday, Salesforce, eFront, Bloomberg, Open Banking.
- Services TI et sécuritéServiceNow, Jira, Splunk, Active Directory, Azure.
- Tout le reste de votre parcDes connecteurs génériques pour SQL, les fichiers XML et CSV, et les API REST — y compris vos systèmes internes.
Conçue par des gens qui ont mené ces programmes
QuartzIQ est conçue par d’anciens spécialistes des Big Four et de la GRC pour corriger les faiblesses des offres traditionnelles.
Gestion des référentiels et des politiques
Correspondances entre exigences de référentiels, migrations guidées, et suivi de la délégation, de l’externalisation et de la mutualisation des contrôles.
Risques tiers et fournisseurs
Flux sur mesure, cotation personnalisée et suivi de la remédiation pour vos fournisseurs et partenaires.
Collaboration et collecte de preuves
Questionnaires et sondages sur mesure, évaluations de risque, certification et échange sécurisé de données.
Architecture bâtie sur Azure
Revue et certifiée par les architectes Microsoft Azure, pour l’évolutivité et la compatibilité avec les normes.
SOC-2 Type II, audité par BDO
Attestant de la sécurité de la plateforme et des contrôles entourant son exploitation et sa gouvernance.
Déployez là où vous le devez
SaaS, infonuagique privée, hybride ou sur site, avec SSO en SAML et multi-IdP, et export des journaux vers votre SIEM.
Questions fréquentes
Ils nous font confiance
Voyez QuartzIQ sur votre propre dispositif
Une démonstration menée avec votre taxonomie des risques, vos périmètres et votre inventaire de contrôles, plutôt qu’un environnement générique.
Ou joignez-nous directement : +1 888.526.1830
Dernières perspectives
Suivez nos derniers articles et analyses