Une identité vérifiée.Zéro friction. Confiance instantanée.
Laissez les consultants, partenaires et fournisseurs prouver qui ils sont grâce aux attestations déjà émises par leur employeur. Accordez des accès précis en quelques secondes — et révoquez automatiquement tout le reste dès que l’attestation n’est plus valide.
Fondé sur les Verifiable Credentials du W3C, OIDC4VC et SD-JWT
Kira a besoin de Brandon pour vendredi. Lundi, il pourrait être parti.
C’est ainsi que fonctionne vraiment la collaboration B2B moderne — et pourquoi les comptes invités traditionnels échouent.
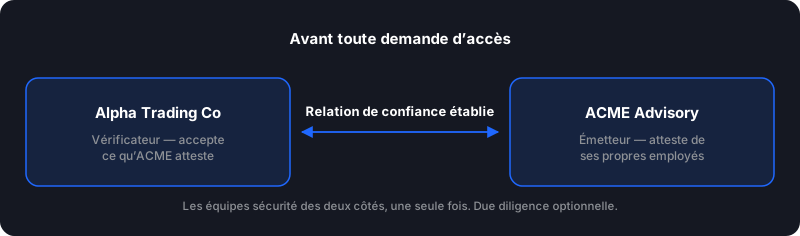
Alpha Trading Co, firme d’investissement mondiale, travaille régulièrement avec ACME Advisory sur des opérations de fusions-acquisitions complexes. Les équipes sécurité des deux entreprises ont effectué leur due diligence et établi une relation de confiance formelle dans QuartzPass.
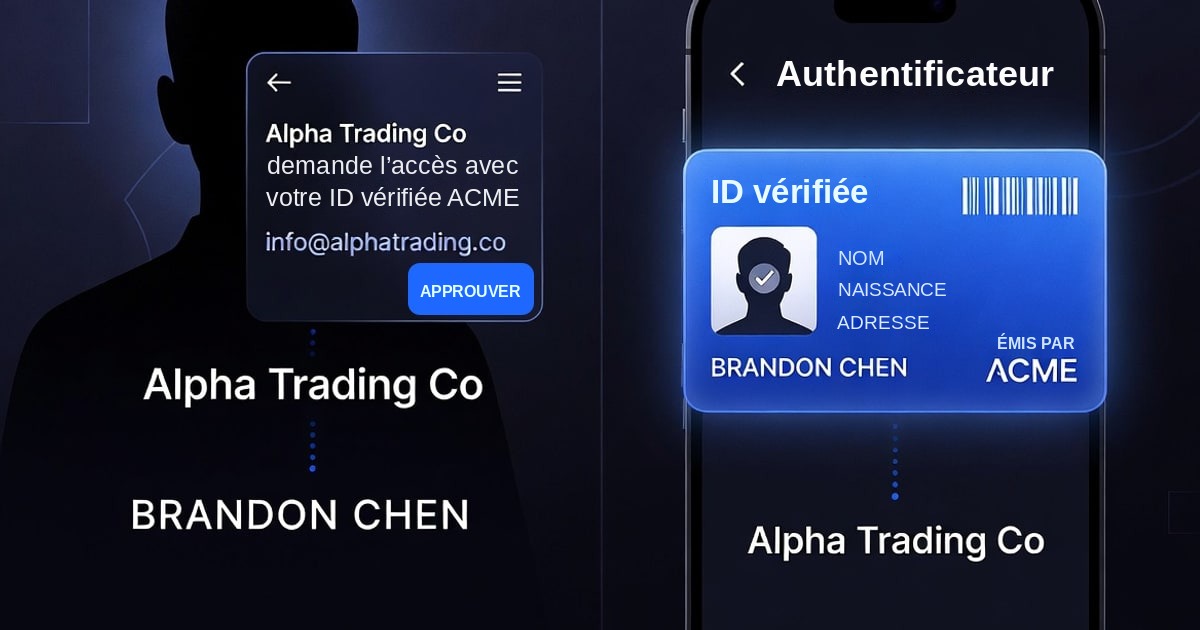
Kira a besoin que Brandon, manager senior chez ACME, accède à la data room, aux modèles financiers et aux canaux internes d’Alpha pour les six prochaines semaines. Brandon n’a jamais travaillé avec Alpha auparavant. Il n’existe aucun compte invité — et il n’en faut aucun.
Brandon présente l’attestation qu’ACME lui a déjà émise, contenant son nom, son titre et son statut d’emploi. Il obtient le bon rôle et un accès spécifique au dossier en moins d’une minute. Sans mot de passe. Sans ticket. Et dès qu’il quitte ACME, il disparaît d’Alpha.
La confiance d’abord
Deux équipes sécurité conviennent, une seule fois, que chacune acceptera les attestations émises par l’autre. Rien dans cet accord ne concerne une personne en particulier — c’est ce qui rend chaque demande ultérieure peu coûteuse.
Comment ça fonctionne
Quatre parties. Une seule source de vérité. Aucun risque permanent.
Établir la confiance
Les équipes sécurité des deux organisations approuvent mutuellement une relation de confiance dans QuartzPass, avec un workflow optionnel de due diligence.
Demander un accès externe
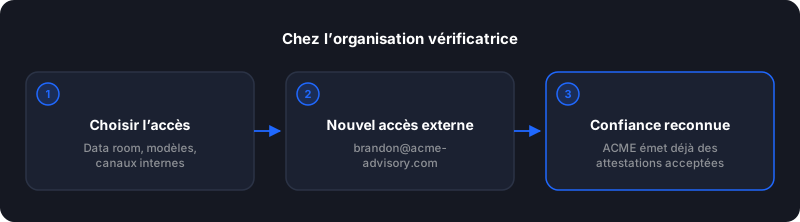
Tout utilisateur interne autorisé sélectionne « Nouvel accès externe » et saisit l’email professionnel du partenaire. QuartzPass reconnaît instantanément la relation de confiance.
Présenter l’attestation
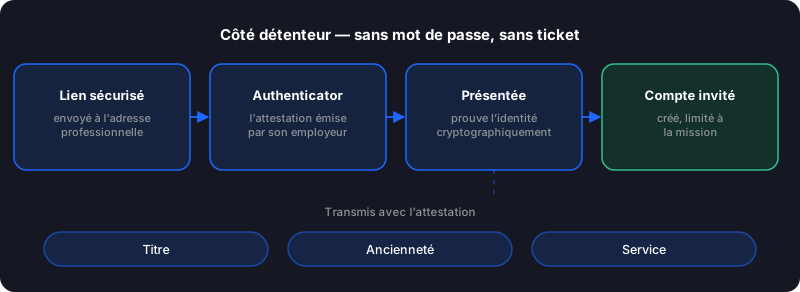
L’utilisateur externe reçoit un lien sécurisé et présente l’attestation émise par son employeur — application Authenticator, wallet ou IDP d’entreprise — pour prouver cryptographiquement son identité et ses attributs.
Validation continue
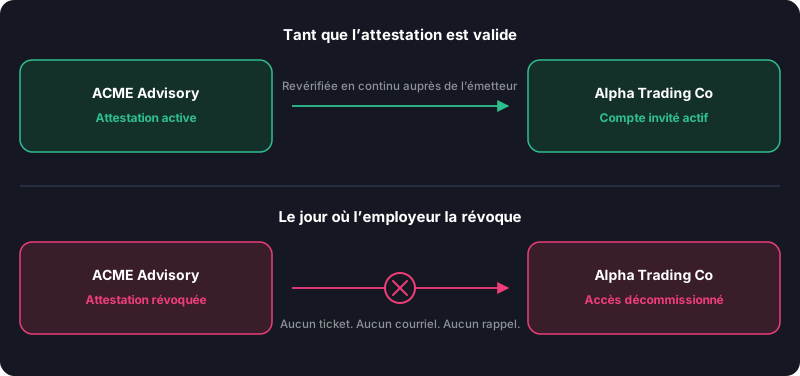
QuartzPass vérifie régulièrement que l’attestation est toujours active auprès de l’organisation émettrice. Une révocation à la source entraîne un décommissionnement instantané et automatique chez tous les tiers de confiance.
Demander un accès sans contacter personne
Un utilisateur interne autorisé choisit l’accès et saisit l’adresse professionnelle du partenaire. La plateforme reconnaît un domaine auquel elle fait déjà confiance. Aucun ticket, et personne chez le partenaire à qui demander confirmation.
Le prouver, et ce qui voyage avec la preuve
L’utilisateur externe présente l’attestation que son employeur lui a déjà émise. Titre, ancienneté et service arrivent comme des assertions de l’organisation qui l’emploie — pas comme des champs saisis dans un formulaire.
Et le jour où elle est révoquée
L’attestation est revérifiée auprès de l’émetteur à intervalles réguliers plutôt que mémorisée. Quand la réponse change, l’identité invitée et toutes les permissions qui en découlent suivent.
Des capacités qui changent votre façon de collaborer avec l’extérieur
Pas un simple compte invité. Une relation vivante et vérifiable.
Attributs émis par l’employeur
Récupérez directement des attributs vérifiés depuis l’IDP du partenaire — titre, ancienneté, service, niveau d’habilitation — sans saisie manuelle ni tableurs.
Vérification continue
QuartzPass ne se contente pas d’une vérification unique. Il confirme en continu que l’attestation est toujours valide auprès de l’organisation émettrice.
Décommissionnement automatique
Lorsque l’attestation de l’utilisateur externe est révoquée chez son employeur, QuartzPass retire instantanément son identité et tous ses droits sur les systèmes connectés.
Sans mot de passe par conception
Plus de mots de passe partagés, plus de tickets « mot de passe oublié » de la part des consultants. Ils s’authentifient avec le même identifiant fort que leur employeur leur fait confiance.
Intégration IGA native
Les invités vérifiés par attestation sont des citoyens de première classe dans votre gouvernance, vos revues d’accès, vos politiques SoD et vos workflows de cycle de vie — pas un ajout après coup.
Preuves prêtes pour l’audit
Chaque vérification, assertion d’attribut et événement de révocation est journalisé de manière immuable. Idéal pour SOC 2, ISO 27001, les régulateurs financiers et les audits clients.
Compatible avec ce que vous utilisez déjà
QuartzPass émet et vérifie l’attestation. Votre plateforme d’identité décide de ce qu’elle ouvre — quelle que soit cette plateforme.
Natif avec QuartzID
QuartzID consomme directement les attestations QuartzPass : les intervenants externes vérifiés entrent dans la même gouvernance, les mêmes revues d’accès et les mêmes workflows que tout le monde.
Standards ouverts, sans verrouillage
Fondé sur les Verifiable Credentials du W3C, OpenID for Verifiable Credentials et SD-JWT. Tout wallet ou émetteur conforme interopère — aucun pont propriétaire requis.
Toute plateforme IGA ou IAM
Entra ID, Okta, SailPoint, Saviynt, Ping et les autres s’intègrent via SCIM, SAML, OIDC et REST. QuartzPass s’ajoute à votre existant au lieu de le remplacer.
Attestations vérifiables ou comptes invités traditionnels
Ce qui change
Rejoignez notre phase de lancement gratuite jusqu’à fin 2027
Essentials et Professional sont gratuits jusqu’au 31 décembre 2027 — accès complet dès maintenant, et 60 jours de préavis avant toute facturation.
Conçu pour la façon dont les entreprises modernes collaborent réellement
Prêt à remplacer les comptes invités risqués par une vraie confiance ?
Découvrez exactement comment QuartzPass s’intègre à vos fournisseurs d’identité et à votre écosystème de partenaires.
Mise en production typique en 6 à 8 semaines.
Questions fréquentes
Dernières perspectives
Suivez nos derniers articles et analyses