Vos experts risques passent leur temps à collecter des mises à jour de fichiers

Le contrôle interne, l’audit et le risque opérationnel sont tenus par des profils coûteux, difficiles à recruter et plus difficiles encore à remplacer. On les recrute pour leur jugement : regarder ce qui remonte du terrain, repérer la réponse qui ne colle pas, et aller poser la question.
Regardez maintenant ce dont un cycle d’auto-évaluation des risques et des contrôles est réellement fait.
Le déséquilibre est le problème, et ce n’est pas un problème de motivation. Un analyste risque compétent passe le cycle à faire de la logistique parce que cette logistique doit bel et bien avoir lieu et que personne d’autre ne s’en charge. L’analyse récupère ce qui reste, c’est-à-dire, un mauvais trimestre, la semaine précédant le comité.
Et voici ce qui aggrave le tout. Les cotations que ce processus coûteux produit ont surtout été faites de mémoire — on demande à des gens de se rappeler dans quelle mesure un contrôle qu’ils n’opèrent pas eux-mêmes a bien fonctionné sur une période qu’ils n’ont pas suivie. Le temps de jugement, si rare, est donc consacré à interpréter des chiffres qui étaient des approximations.
Deux moitiés, et n’en corriger qu’une est pire qu’inutile. Automatisez la collecte et vous arriverez plus vite à la même cartographie peu fiable.
L’évaluateur ne manque pas d’information. Elle n’est simplement pas à l’écran.
Voici le plus étrange. Au moment où l’évaluation arrive, l’organisation connaît déjà l’essentiel de ce qu’on demande à l’évaluateur d’estimer. Les indicateurs ont dépassé leurs seuils ou non. Les tests de contrôle ont réussi ou échoué. Les pertes opérationnelles ont été comptabilisées. Le service s’est réorganisé, a changé de système, ou a perdu la personne qui comprenait le processus.
Rien de tout cela n’est habituellement sous ses yeux au moment où il choisit une cotation.
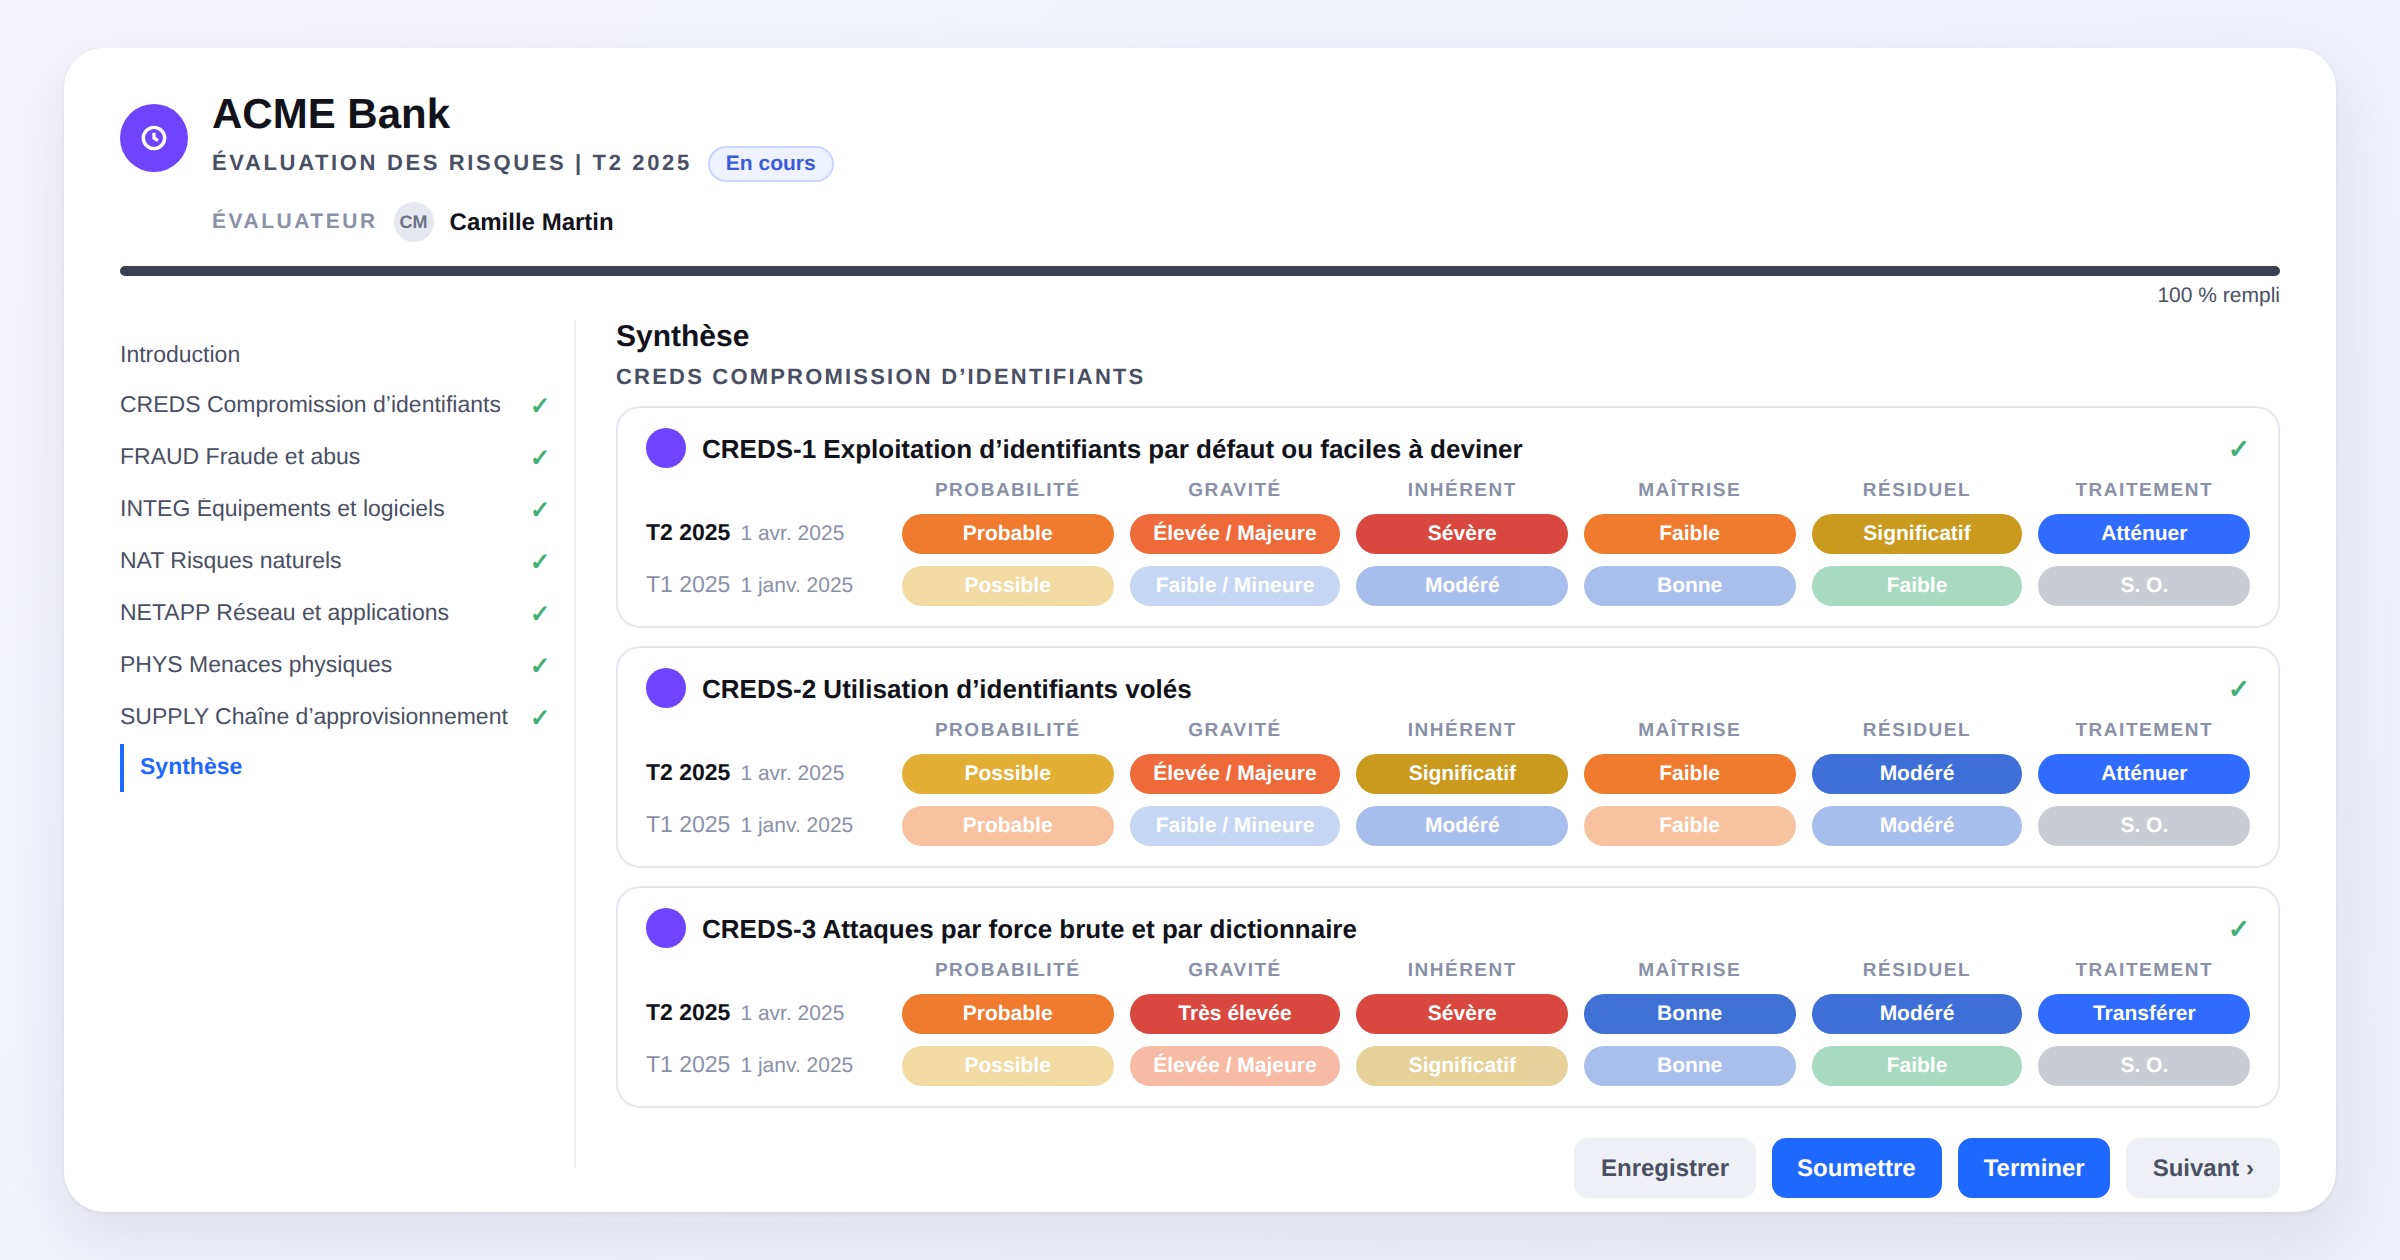
La dernière ligne est celle que l’on sous-estime. Montrer à un évaluateur ce qu’il a répondu la fois précédente transforme la question « cotez ce risque » en « cela s’est-il amélioré ou dégradé, et pourquoi le pensez-vous ». C’est une question bien plus simple à traiter honnêtement, et bien plus difficile à expédier d’un haussement d’épaules.
Des scénarios plutôt qu’un classement unique
Une fois les évaluations ancrées dans les faits, la liste des risques majeurs cesse d’être un résultat unique et devient quelque chose que l’on peut interroger. À quoi ressemble le classement si l’on pondère la gravité plutôt que la probabilité ? Si l’on ne retient que les risques dont la maîtrise est jugée « à améliorer » ? Si l’on prend les entités séparément plutôt que consolidées ?
Ce sont des listes différentes, et leurs désaccords sont la partie utile — un risque qui figure au top cinq sous trois pondérations différentes n’a pas le même statut qu’un risque qui n’y figure que sous une seule.
L’activité que personne n’évalue : celle que vous avez déléguée
Toute organisation a des processus qu’une ligne métier porte sans les exécuter — l’informatique livrée par une DSI centrale, un filtrage assuré par une équipe d’opérations mutualisée, un processus externalisé chez un prestataire. Demandez qui évalue ce risque et vous obtiendrez l’une de deux réponses insatisfaisantes : la ligne métier, qui ne voit pas comment le travail est fait, ou la fonction centrale, qui ne voit pas ce qu’il met en jeu.
Évaluer des deux côtés n’est pas une duplication. Les deux évaluations répondent à des questions différentes — le délégataire cote la qualité d’exécution du processus, le délégant cote ce que lui coûte une défaillance — et l’endroit où elles divergent est précisément celui où une discussion s’imposait depuis longtemps.
Ce que cela ne règle pas
- La preuve ne tranche pas un jugement. Deux personnes raisonnables face aux mêmes dépassements d’indicateurs coteront encore la gravité différemment. Le gain est qu’elles débattent désormais des mêmes faits, ce qui est une dispute productive plutôt qu’indécidable.
- De mauvais indicateurs produisent de mauvaises certitudes. Placer un KRI devant un évaluateur lui confère une autorité. Si le seuil a été fixé arbitrairement et jamais réexaminé, vous avez rendu un chiffre fragile plus persuasif, pas plus juste.
- Cela ne raccourcit pas le premier cycle. Rattacher pertes, tests, indicateurs et changements aux bons risques est un vrai travail, et l’essentiel se fait avant l’envoi de la première évaluation ancrée.
L’objet d’un RCSA n’est pas la cartographie. C’est la conversation que la cartographie est censée ouvrir — et cette conversation ne mène quelque part que si ceux qui y participent croient aux chiffres.