
Gouvernance et reporting
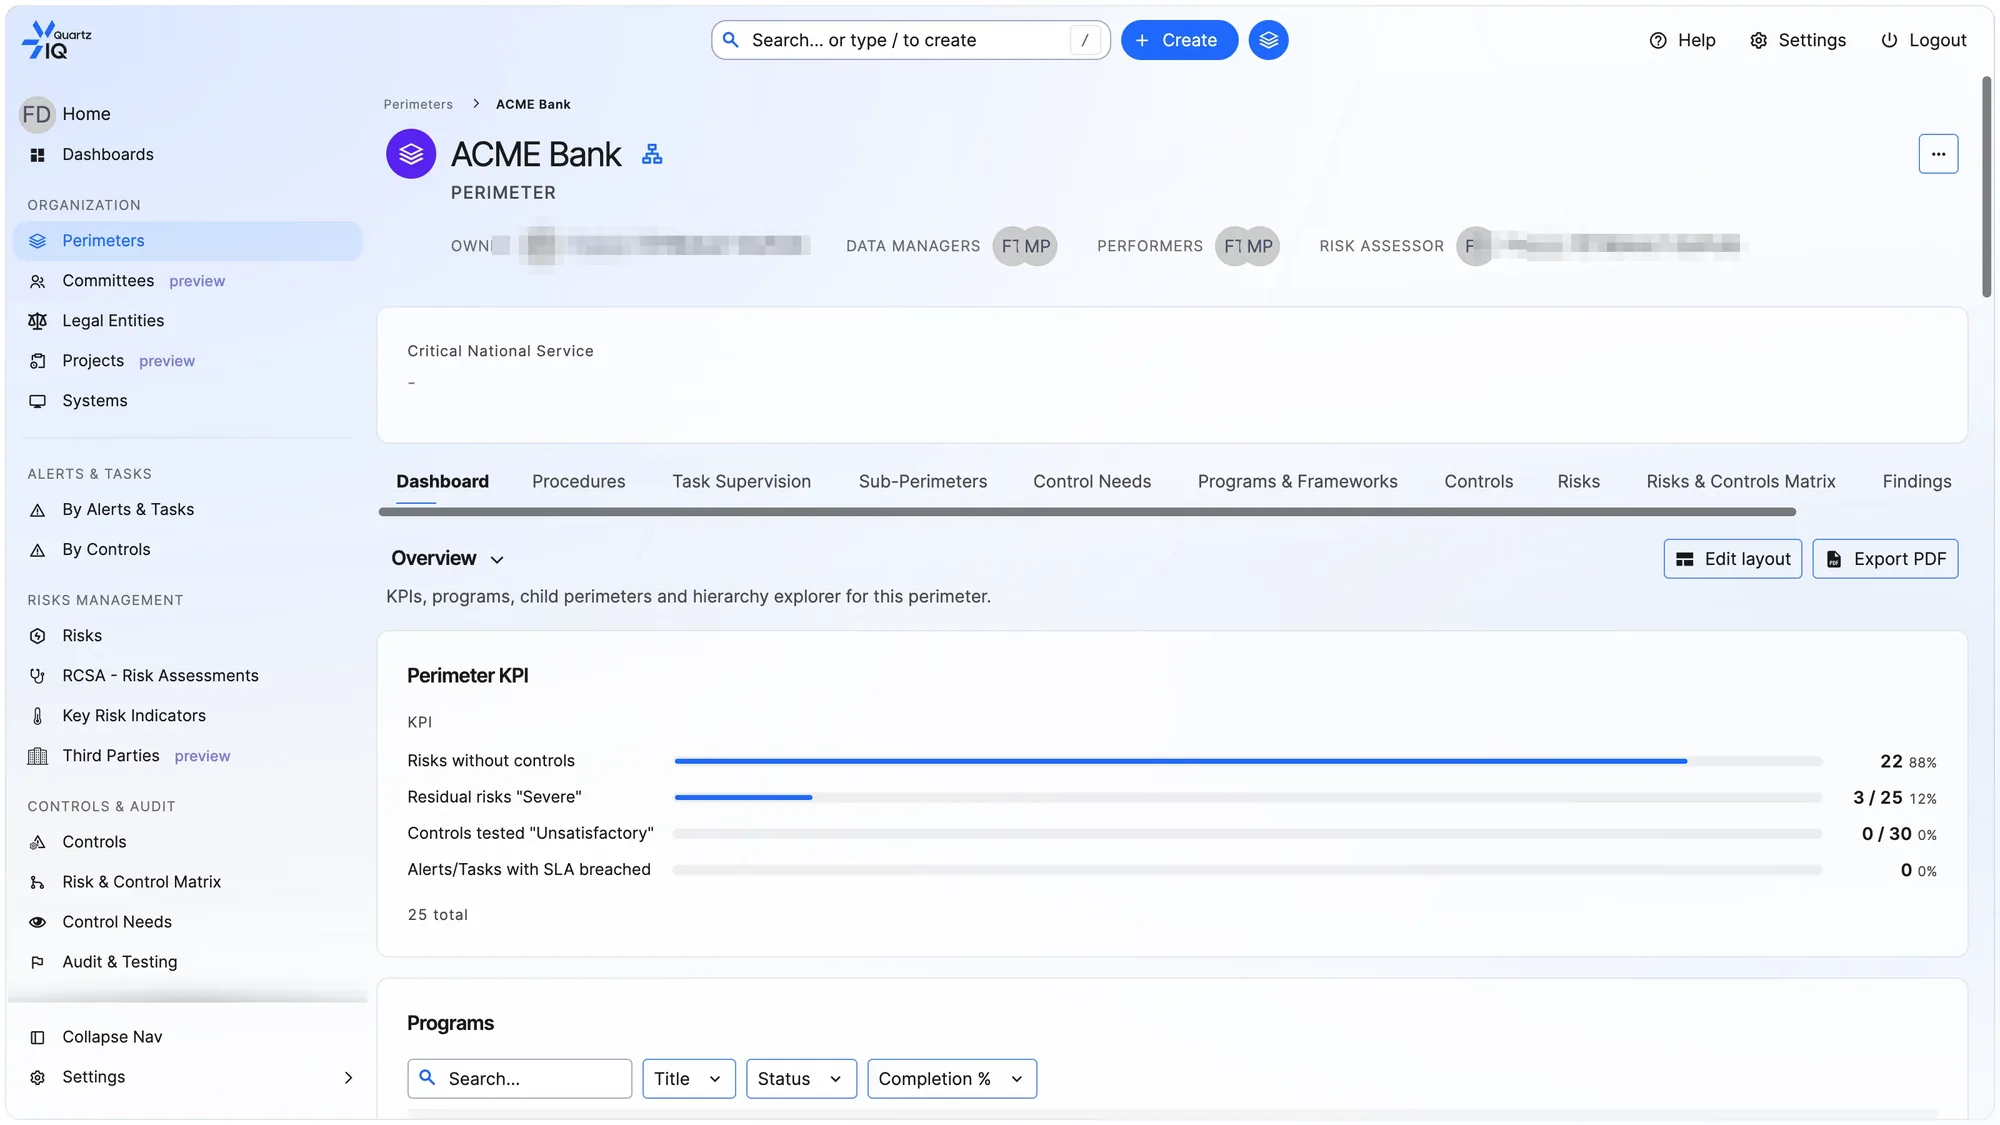
Un seul jeu de chiffres réconciliés pour tous les comités, des tableaux de bord paramétrables au générateur de rapports et à votre propre entrepôt de données.
La couche de gouvernance que la plupart des outils GRC laissent de côté : les comités, les politiques et la diligence tierce qui décident de la façon dont tout le reste est mené.
Cela vous semble familier ?
Défis courants auxquels les organisations font face
Le reporting se reconstruit chaque trimestre
Chaque comité reçoit sa liasse montée à la main à partir d’extractions, et aucune ne se réconcilie avec les autres.
La couche de gouvernance est laissée de côté
La plupart des outils GRC couvrent les risques et les contrôles, mais pas les comités, les politiques et la diligence qui décident de la conduite du reste du programme.
Les politiques vivent dans des documents
Procédures, code de conduite et registre des prises de connaissance dorment dans une gestion documentaire, détachés des périmètres auxquels ils s’appliquent.
Les données ne peuvent pas sortir de l’outil
Sans intégration à un entrepôt ni API d’export, les chiffres du tableau de bord ne se rapprochent de rien d’autre de ce que produit l’organisation.
Comment QuartzIQ transforme votre Gouvernance et reporting
Des capacités puissantes pour moderniser vos opérations
Comités, politiques et code de conduite
Comités et groupes de travail, politiques et procédures et code de conduite se tiennent sur les mêmes périmètres que les risques et les contrôles qu’ils encadrent.
Cas d'utilisation
Explorez les applications spécifiques de notre solution Gouvernance et reporting
La confiance des leaders du risque
Les organisations qui nous confient leur programme de risque
Avantages clés
Découvrez comment notre solution Gouvernance et reporting peut transformer votre entreprise
Un seul jeu de chiffres réconciliés
Chaque liasse de comité se génère à partir du même modèle : le conseil et le comité des risques cessent de voir des chiffres qui se contredisent.
Une gouvernance consignée
Comités, politiques et diligence se tiennent sur les périmètres qu’ils encadrent : la couche de gouvernance devient auditable au lieu d’être classée.
Vos données dans votre entrepôt
Une intégration Snowflake™ bidirectionnelle et une API d’export permettent aux données sous-jacentes de rejoindre vos propres outils plutôt que de rester dans les nôtres.
Fonctionnalités clés
Explorez les capacités puissantes de notre solution Gouvernance et reporting
Comités et groupes de travail
Comités, groupes de travail, politiques et procédures et code de conduite, tenus sur les périmètres qu’ils encadrent.
Questionnaires et diligence raisonnable
Questionnaires et sondages sur mesure, vérifications d’antécédents et échange sécurisé de données pour la diligence tierce.
Continuité d’activité
Analyse d’impact sur l’activité, plans de continuité et tests de continuité.
Tableaux de bord paramétrables
Des tableaux de bord entièrement paramétrables, partageables dans toute votre organisation.
Rapports standards
Des rapports prédéfinis aux standards du marché, prêts à l’emploi, pour une analyse rapide et efficace des données clés.
Générateur de rapports
Créez et partagez des rapports avec l’éditeur intégré, avec une maîtrise totale de la mise en page et un export PDF, Word, Excel ou CSV.
Intégration Snowflake™
Exploitez vos données Snowflake existantes dans QuartzIQ, et exposez les données QuartzIQ dans votre environnement Snowflake.
Prêt à transformer votre gouvernance et reporting ?
Planifiez une démonstration personnalisée pour voir comment notre solution peut répondre à vos défis spécifiques.
Sécurité et conformité
- SOC 2 Type IIAudité par Sensiba LLP.
- ISO/IEC 27001Certifié par Sensiba LLP, organisme de certification accrédité ANAB.
- RGPDConforme au Règlement général sur la protection des données.
- LPRPDEPrêt pour la Loi sur la protection des renseignements personnels et les documents électroniques.
Rapports disponibles sur demande