Solutions
Découvrez ce que QuartzIQ résout, et comment.
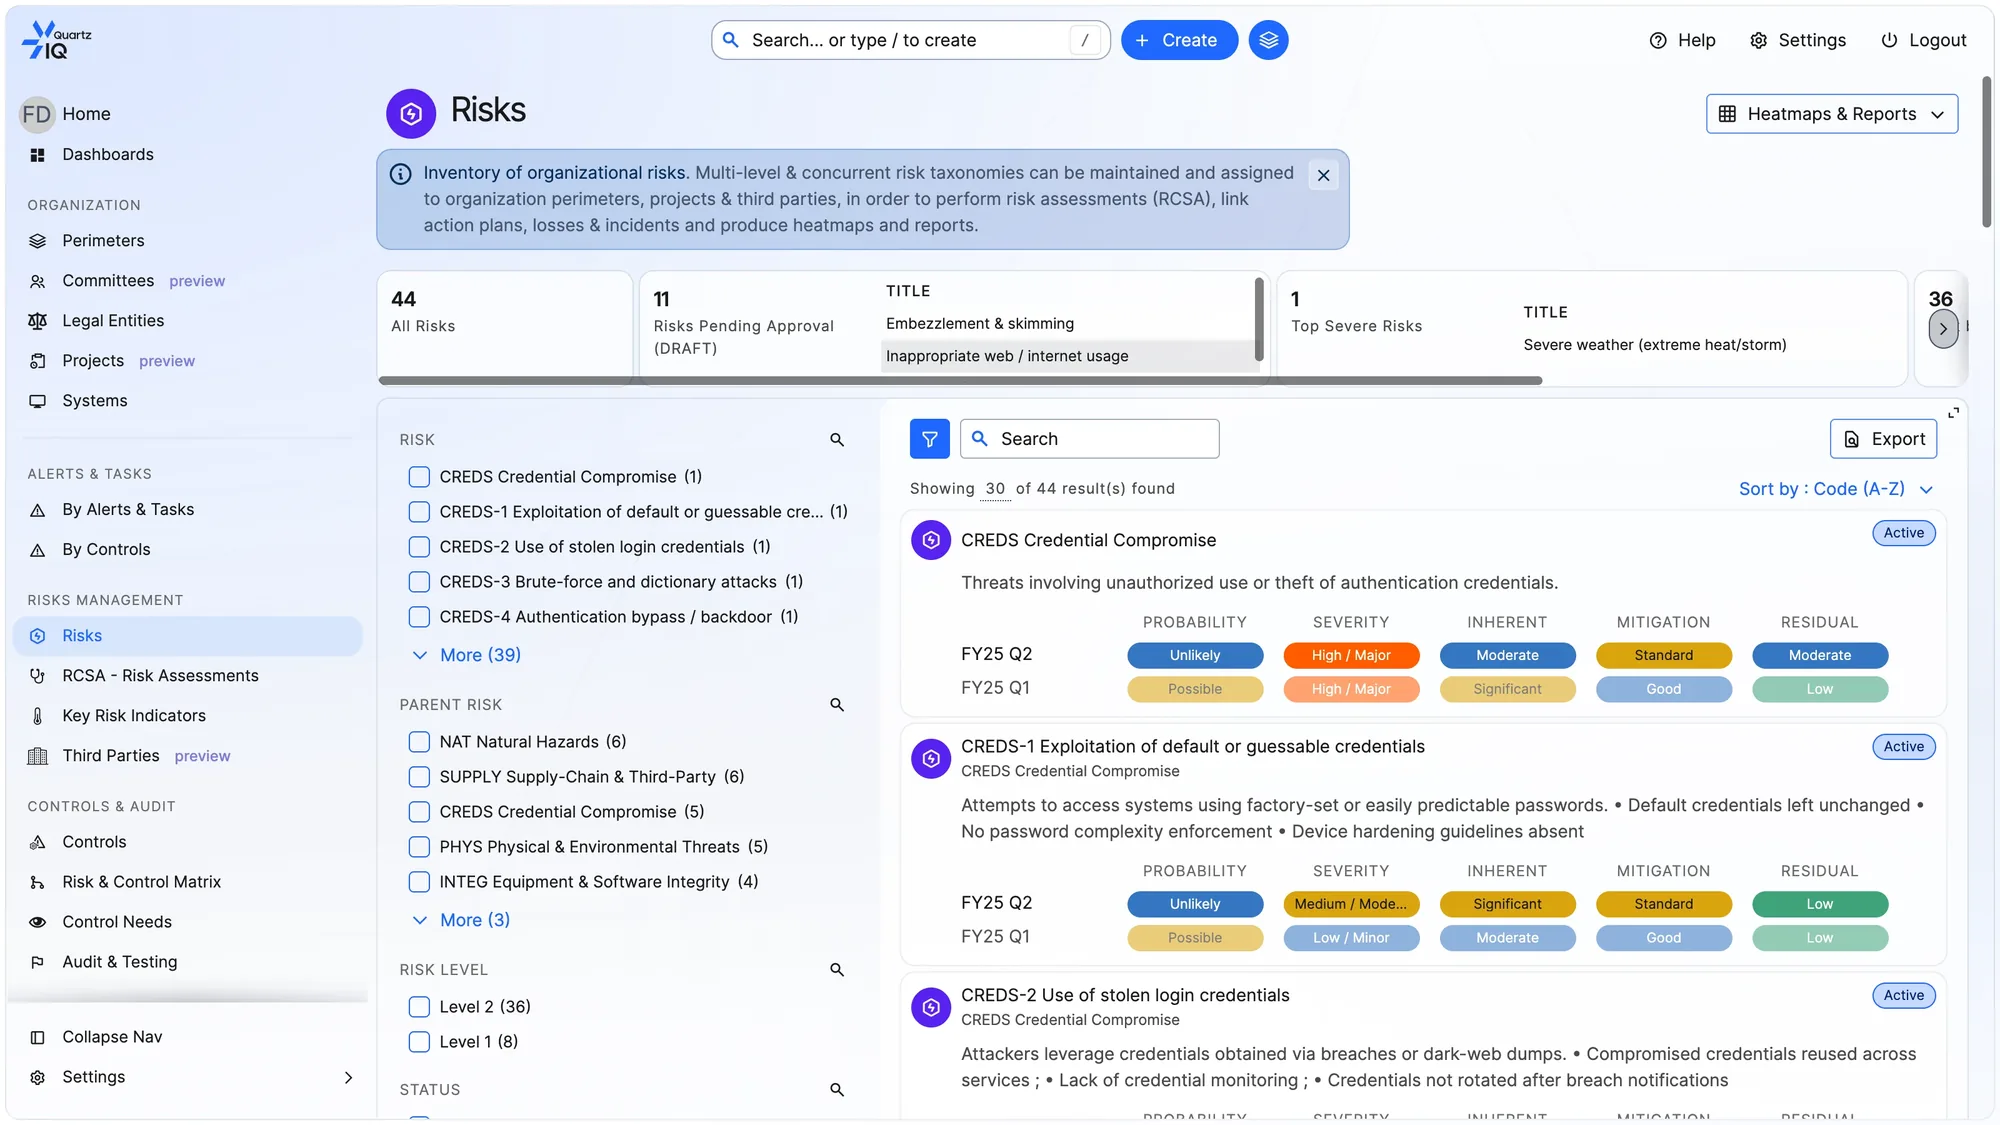
Gestion des risques d’entreprise
Une intelligence du risque unifiée pour décider en confiance : une taxonomie unique, des campagnes RCSA, des scénarios et des limites de risque suivies par des KRI reliés.
Une taxonomie unique, avec la cartographie, l’évaluation, l’appétit et les limites bâtis par-dessus : un registre qui sert à piloter plutôt qu’à entretenir.
Key Benefits:
- • Une taxonomie pour tout le groupe
- • Une couverture qui se déduit
- • Des évaluations bâties sur vos données
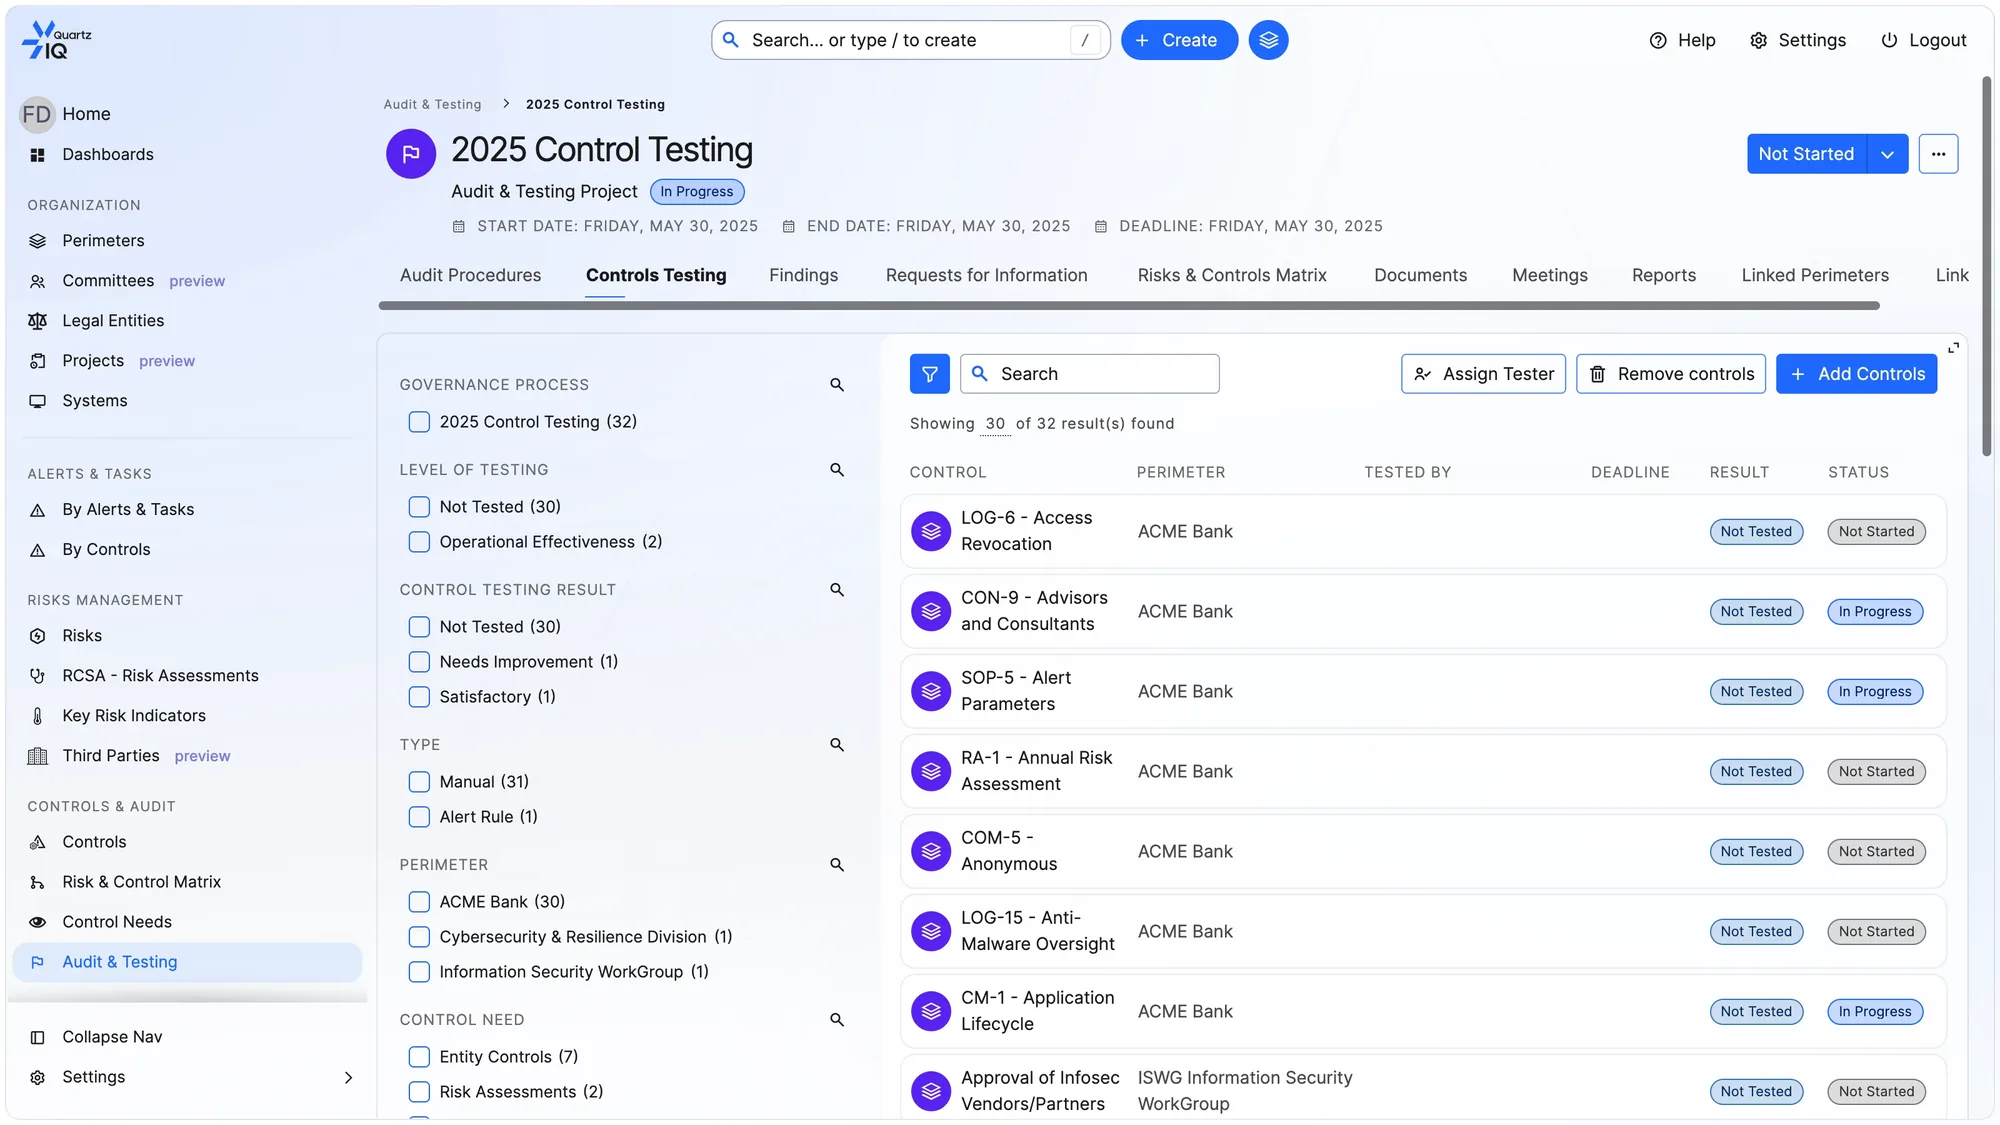
Contrôle interne et audit
Documentez, testez et certifiez les contrôles, menez les missions d’audit qui les examinent, et suivez chaque recommandation jusqu’à une clôture démontrée.
Chaque contrôle documenté sur le périmètre qui en répond et les risques qu’il couvre : la matrice risques-contrôles prend un sens, et ses lacunes deviennent visibles.
Key Benefits:
- • De la preuve entre les campagnes
- • Des constats clos, pas affirmés
- • Des lacunes que la matrice trouve pour vous
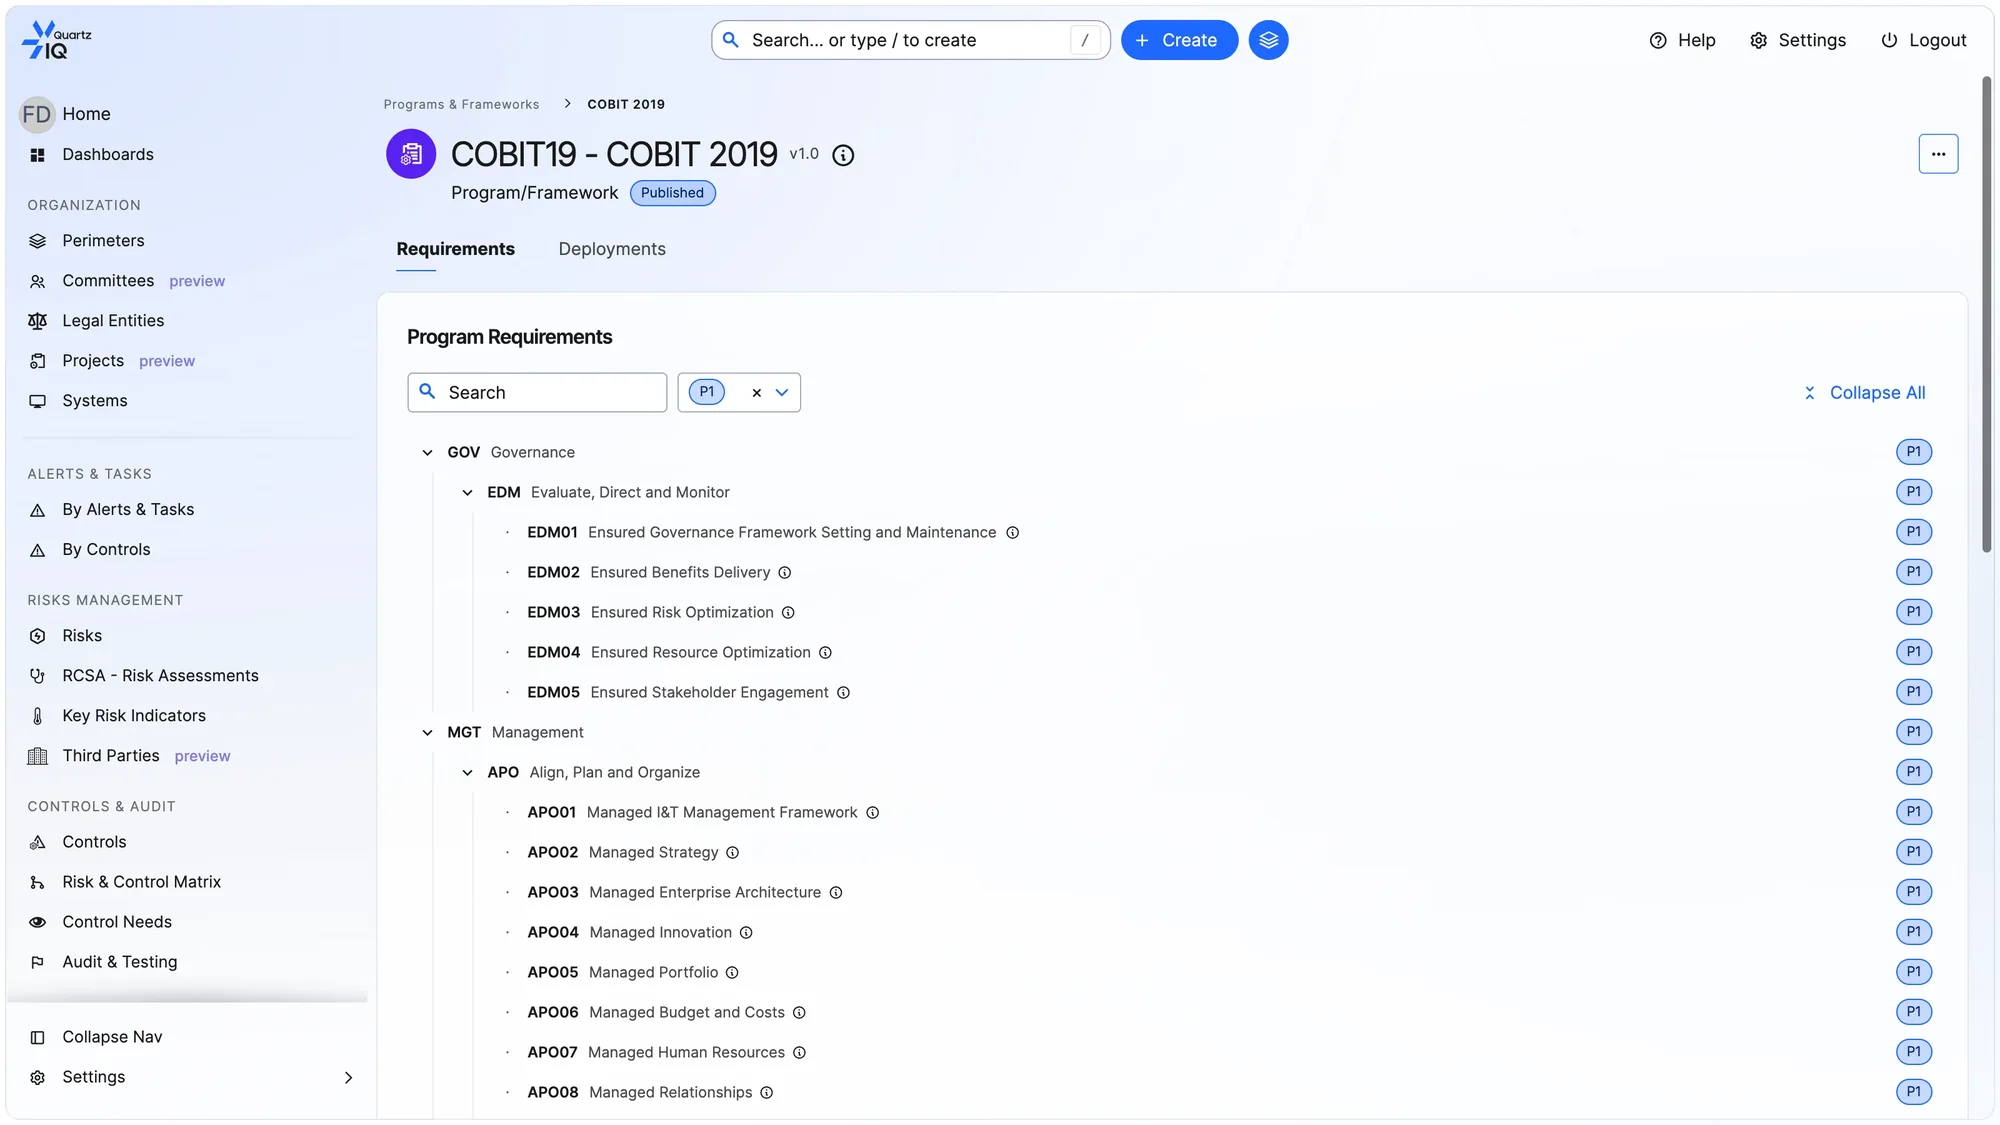
Conformité et ESG
Exprimez les obligations réglementaires et ESG en contrôles sur l’inventaire que vous tenez déjà, et rapportez-les à partir des mêmes preuves.
Des obligations exprimées en contrôles sur l’inventaire que vous tenez déjà : la conformité se démontre par un travail déjà fait, et non par un exercice parallèle.
Key Benefits:
- • Démontrée par un travail déjà fait
- • Un inventaire, plusieurs réglementations
- • Vos contrôles existants restent tels quels
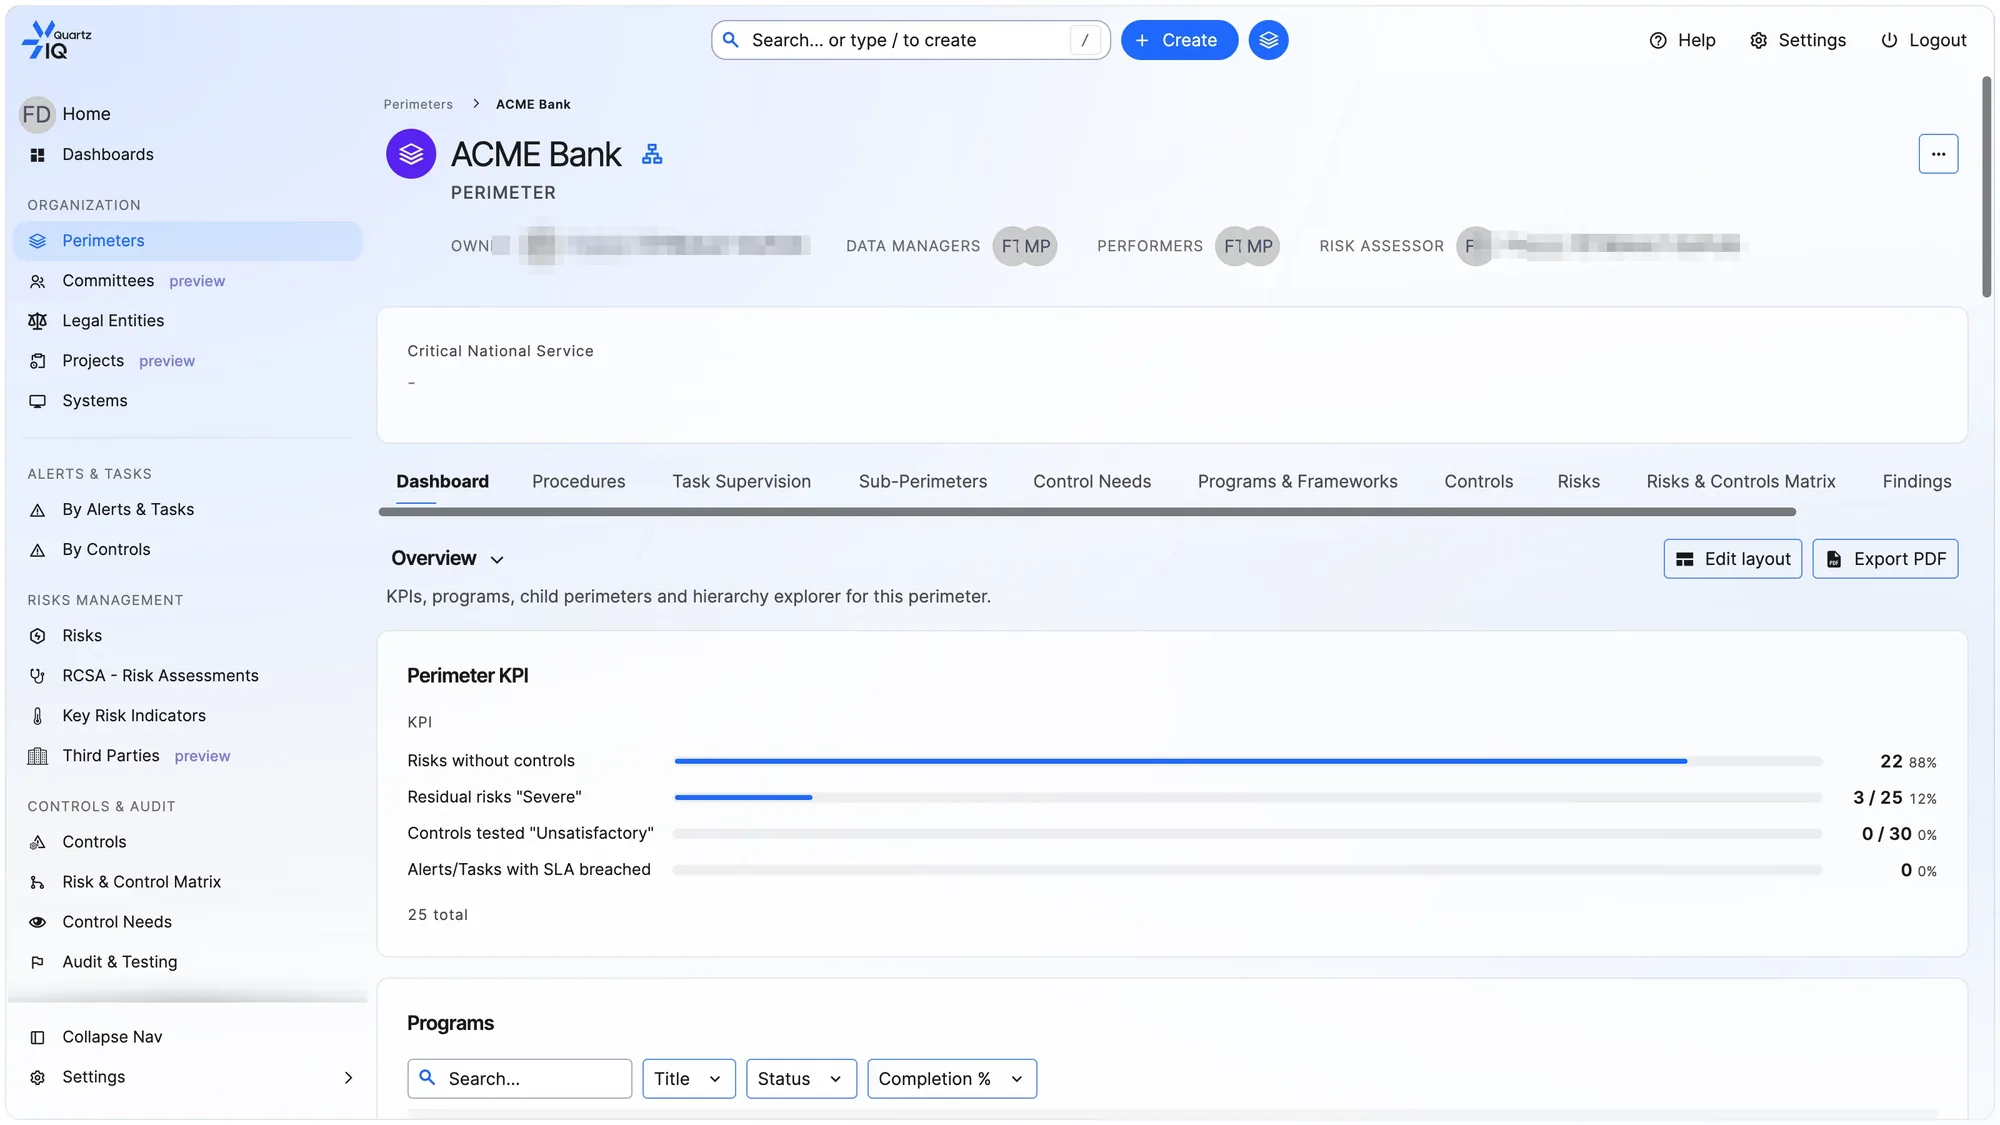
Gouvernance et reporting
Un seul jeu de chiffres réconciliés pour tous les comités, des tableaux de bord paramétrables au générateur de rapports et à votre propre entrepôt de données.
La couche de gouvernance que la plupart des outils GRC laissent de côté : les comités, les politiques et la diligence tierce qui décident de la façon dont tout le reste est mené.
Key Benefits:
- • Un seul jeu de chiffres réconciliés
- • Une gouvernance consignée
- • Vos données dans votre entrepôt
Sécurité et conformité
- SOC 2 Type IIAudité par Sensiba LLP.
- ISO/IEC 27001Certifié par Sensiba LLP, organisme de certification accrédité ANAB.
- RGPDConforme au Règlement général sur la protection des données.
- LPRPDEPrêt pour la Loi sur la protection des renseignements personnels et les documents électroniques.
Rapports disponibles sur demande